- Чому інституційні гравці потребують окремої інфраструктури для цифрових активів
- Що таке Fireblocks простими словами
- Історія компанії: від ізраїльського стартапу до глобальної інфраструктури
- Як працює технологія всередині
- Хто використовує Fireblocks і навіщо
- Бізнес-модель: як платформа заробляє
- Відмінності від інших custody-рішень
- Обмеження та ризики, про які варто знати
- Як обрати та впровадити custody-інфраструктуру: практичні критерії
- Ключові факти про Fireblocks
- Питання, які часто виникають
- Чи може приватна особа використовувати Fireblocks?
- Чим Fireblocks відрізняється від мультипідпису?
- Чи зберігає Fireblocks самі активи?
- Чи підходить платформа для роботи з DeFi?
- Коли custody-інфраструктура стає необхідністю
Чому інституційні гравці потребують окремої інфраструктури для цифрових активів
Робота з цифровими активами відрізняється від класичних рахунків: транзакції в блокчейні зазвичай незворотні, а контроль залежить від криптографічних ключів і політик доступу. Водночас юридичний захист, страхування та механізми відновлення залежать від обраної моделі зберігання, договору й юрисдикції, тому втрату доступу не можна автоматично прирівнювати до остаточної втрати активів.
Споживчі гаманці та біржові акаунти часто не дають організаціям потрібного розподілу ролей, аудиту й автоматизації. Fireblocks пропонує інфраструктуру для інституційних операцій із цифровими активами, але її масштаб варто оцінювати за датованими показниками, а не за недоведеною характеристикою «одна з найбільших».
Що таке Fireblocks простими словами
Fireblocks — технологічна платформа для зберігання, переказу та інтеграції цифрових активів в організаціях. Вона поєднує керування ключами, правила доступу, автоматизацію операцій та інтеграції з підтримуваними мережами; безпека результату залежить також від конфігурації клієнта, пристроїв, процедур і договору.
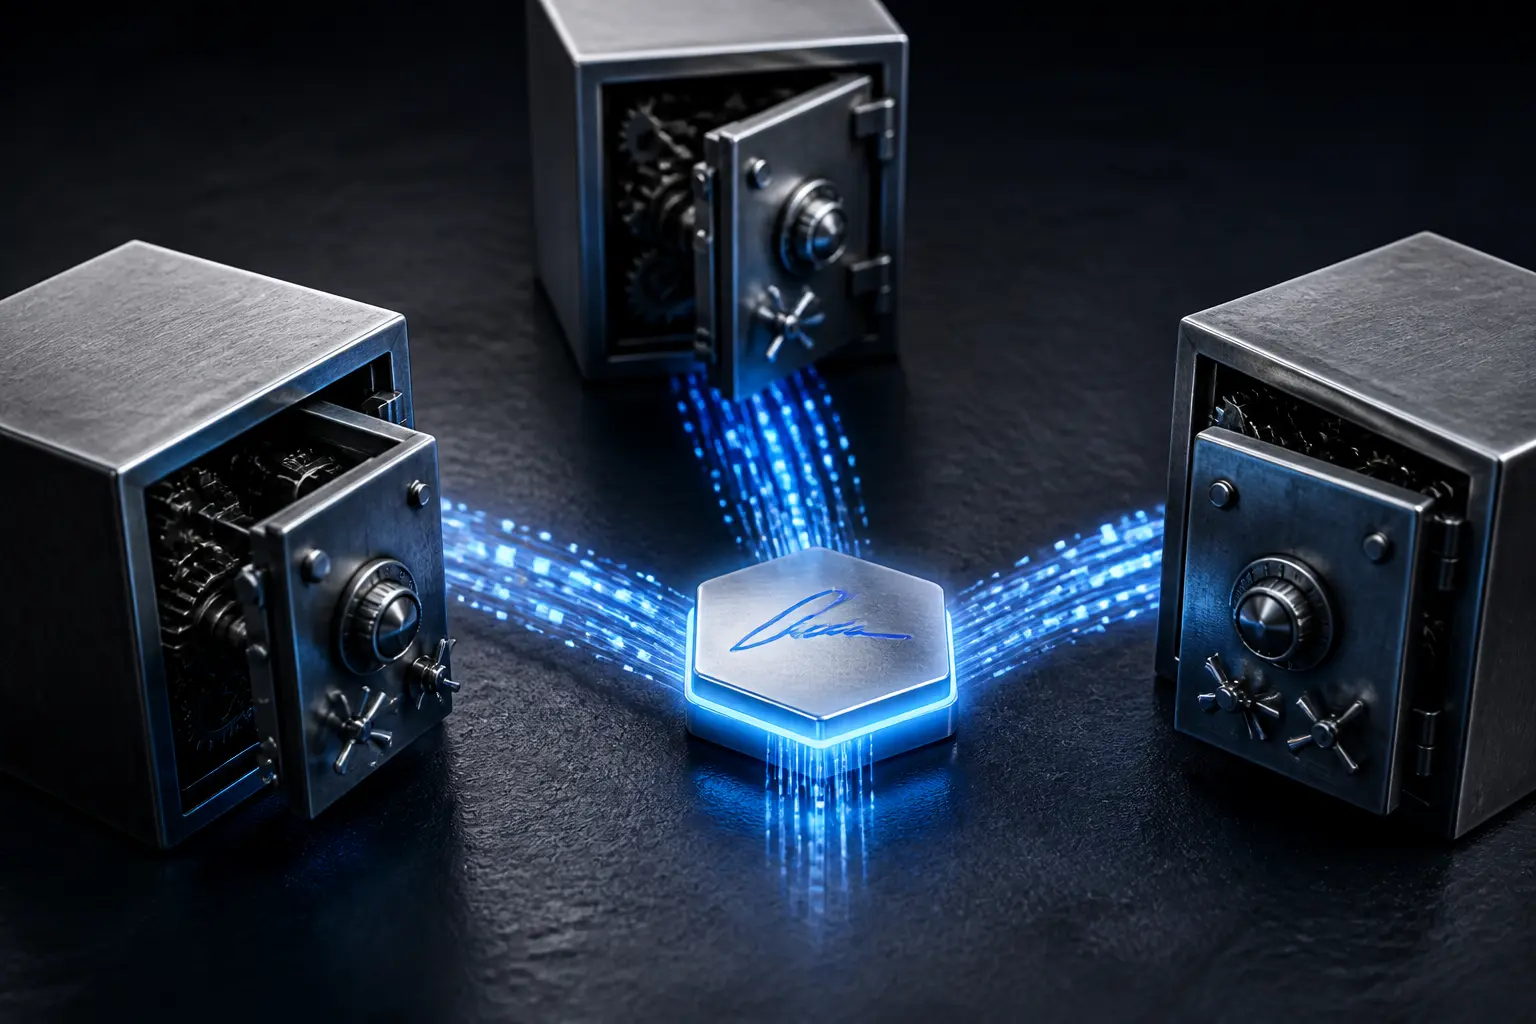
Ключова особливість полягає в архітектурі підписання. Fireblocks використовує MPC (Multi-Party Computation): учасники зберігають окремі криптографічні частки та спільно формують підпис, не відновлюючи повний приватний ключ в одному місці. Точна схема залежить від версії протоколу й налаштувань клієнта, тому MPC не слід описувати як просте розрізання готового ключа на шматки.
MPC прибирає єдину точку зберігання повного ключа, але безпека все одно залежить від кворуму, конфігурації, пристроїв, політик і процедур відновлення. Організація може налаштовувати правила схвалення за сумою, активом, джерелом і призначенням; компрометація одного компонента зменшує запас безпеки, але її наслідки залежать від конкретної схеми.
Історія компанії: від ізраїльського стартапу до глобальної інфраструктури
Fireblocks заснували 2018 року Міхаель Шаулов, Павло Беренгольц та Ідан Офрат. Їхній досвід у кібербезпеці пояснює акцент платформи на криптографічному захисті та моделях загроз для інституційних клієнтів.
Перші роки компанія швидко залучала клієнтів серед криптовалютних бірж і маркетмейкерів, яким потрібно було переміщувати значні суми між гарячими гаманцями, холодним зберіганням і контрагентами. Пізніше до них приєдналися традиційні фінансові установи, які почали токенізацію активів або запуск кастодіальних послуг для клієнтів.
У січні 2022 року Fireblocks повідомила про раунд Series E на $550 млн з оцінкою $8 млрд. Це оцінка приватної компанії на дату раунду, а не поточна ринкова капіталізація. Компанія працює з банками, платіжними сервісами, біржами, фінтехом та іншими організаціями; актуальний масштаб слід перевіряти за новими матеріалами Fireblocks. Для ширшого контексту варто згадати й історію Circle та її роль у формуванні stablecoin-інфраструктури, з якою взаємодіють такі платформи.
Як працює технологія всередині
Архітектура Fireblocks складається з кількох рівнів, які працюють разом.
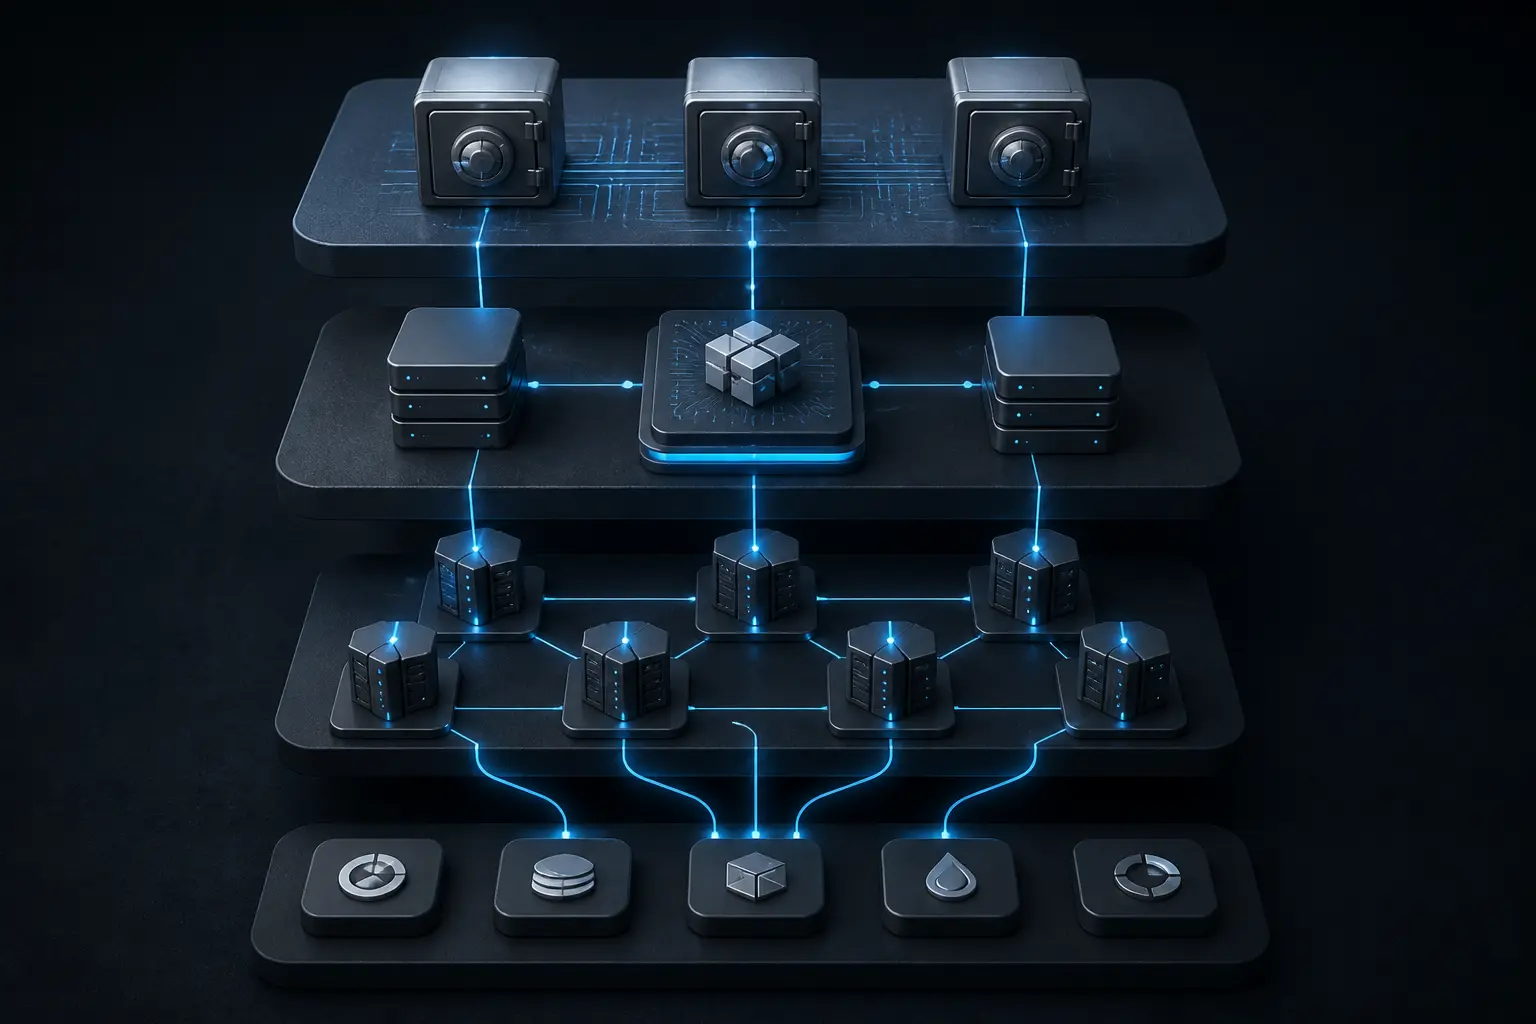
Fireblocks використовує MPC-CMP та захищені середовища виконання. За описом самої компанії, повний приватний ключ не генерується й не збирається в одному місці, а Fireblocks не має достатнього кворуму для самостійного підписання. Конкретне розміщення компонентів залежить від моделі розгортання й договору.
Політика та доступ. Організація налаштовує правила через адміністративну консоль. Хто може ініціювати переказ, хто затверджує, які суми вимагають додаткового підтвердження, з яких адрес можна відправляти кошти, куди дозволено виводити. Ці правила виконуються програмно, а не лише на рівні процедур, що знижує ризик людської помилки чи внутрішнього шахрайства.
Інтеграція з блокчейнами. Платформа підтримує роботу з біткоїном, ефіріумом, основними мережами другого рівня, а також низкою корпоративних і спеціалізованих блокчейнів. Клієнт може керувати активами в різних мережах з єдиного інтерфейсу, не розгортаючи окрему інфраструктуру для кожного протоколу.
Підключення до DeFi та Web3. Окрім простих переказів, Fireblocks надає інструменти для взаємодії зі смарт-контрактами, стейкінгом, кредитними протоколами та NFT-платформами. Це важливо для компаній, які хочуть пропонувати клієнтам дохідність на цифрових активах або брати участь у токенізації реальних активів.
Хто використовує Fireblocks і навіщо
Сегмент клієнтів досить широкий, і кожна категорія вирішує свої завдання.
Біржі та OTC-компанії застосовують таку інфраструктуру для керування ліквідністю й політиками переказів. MPC може скоротити операційні затримки порівняно з деякими ручними схемами, але не гарантує швидкість і не усуває ризики блокчейну, контрагента чи помилкового налаштування.
Банки та фінансові установи можуть використовувати Fireblocks для гаманців, токенізації й кастодіальних продуктів. Наявність журналів аудиту та політик доступу допомагає контролю, але не замінює ліцензію і не гарантує регуляторного дозволу: відповідність оцінюється окремо для юридичної особи та країни.
Платіжні компанії можуть використовувати інфраструктуру для криптовалютних платежів, виплат у стейблкоїнах і міжнародних переказів. Економія на комісіях не гарантована: вона залежить від мережі, ліквідності, конвертації, комплаєнсу та операційної моделі.
Фінтех-стартапи та Web3-проєкти. Компанії, що випускають токени, керують казначейством DAO або працюють з NFT, отримують інфраструктуру без необхідності розробляти власні системи безпеки з нуля.
Корпорації та фонди можуть застосовувати платформу для казначейства або токенізації. Правова природа токенізованих акцій, облігацій чи нерухомості залежить від структури випуску, реєстру прав і законодавства; сама технологічна платформа не створює юридичне право на базовий актив.
Бізнес-модель: як платформа заробляє
Fireblocks не публікує універсальний прайс для всіх клієнтів. Комерційні умови залежать від продуктів, обсягу, інтеграцій, підтримки й договору; тому без первинної тарифної документації не слід приписувати компанії фіксовану формулу ціни за активи, транзакції чи користувачів.
У комерційному договорі можуть окремо враховуватися:
- доступ до платформи та обраних продуктів;
- обсяг операцій, активів, середовищ або користувачів;
- додаткові модулі, інтеграції та рівень підтримки;
- професійні послуги з упровадження, навчання та налаштування політик.
Без оприлюдненого тарифу не можна встановити, які саме компоненти оплачуються підпискою, за використанням або за індивідуальною ціною. Клієнту слід порівнювати повну вартість договору, мінімальні зобов’язання, підтримку й витрати на інтеграцію.
Відмінності від інших custody-рішень
Ринок інституційного зберігання охоплює технологічні платформи, регульованих кастодіанів і внутрішні рішення установ. Fireblocks надає інфраструктуру прямого контролю та інтеграції, тоді як юридичне зберігання активів, відповідальність і ліцензійний статус потрібно визначати для конкретного продукту та сторони договору.
| Критерій | Fireblocks | Традиційний кастодіан | Роздрібний апаратний гаманець |
|---|---|---|---|
| Цільовий клієнт | Компанії, фонди, біржі | Інституційні інвестори | Приватні особи |
| Архітектура ключів | MPC з програмними політиками | Часто холодне зберігання + юридична структура | Один пристрій, один ключ |
| Автоматизація | Глибока інтеграція з API та робочими процесами | Обмежена, переважно ручні операції | Відсутня |
| Підтримка DeFi/Web3 | Нативна | Часткова або відсутня | Обмежена окремими протоколами |
| Регуляторний захист | Залежить від юрисдикції клієнта | Часто ліцензований депозитарій | Відсутній |
Fireblocks поєднує керування ключами, політики транзакцій, API й мережеві інтеграції. Порівняння з регульованим кастодіаном потрібно робити за юридичною моделлю: технологічний контроль, відповідальність, страхування, банкрутне відокремлення активів і ліцензії можуть істотно відрізнятися.
Обмеження та ризики, про які варто знати
MPC зменшує окремі ризики ключа, але не усуває помилок реалізації, компрометації пристроїв, соціальної інженерії чи неправильних політик. Fireblocks повідомляє про відкритий рецензований MPC-CMP та сторонні перевірки коду; клієнту все одно потрібна власна оцінка контролів і план реагування.
Залежність багатьох установ від одного постачальника створює операційний ризик концентрації. Його наслідки визначаються архітектурою клієнта, резервними процедурами та можливістю відновлення; твердження, що один збій обов’язково зачепить «значну частину ринку», без даних є надмірним.
Третє — регуляторна невизначеність. Правила для custody цифрових активів ще формуються в багатьох країнах. Компаніям, що використовують Fireblocks, доводиться самостійно відстежувати вимоги до ліцензування, звітності та захисту споживачів у кожній юрисдикції, де вони працюють.
Як обрати та впровадити custody-інфраструктуру: практичні критерії
Для організацій, що розглядають Fireblocks або аналогічну платформу, важливо оцінити не лише маркетингові матеріали, а й конкретні параметри впровадження.
Безпека та аудит. Запитайте актуальні звіти незалежних аудитів, межі сертифікацій, модель відповідальності, процедури відновлення та умови страхування. Страховий поліс має ліміти й винятки, тому його наявність не означає гарантованого відшкодування будь-якого інциденту.
Гнучкість політик. Переконайтеся, що система дозволяє реалізувати вашу модель управління доступом — наприклад, розділення між трейдерами, фінансовим директором і технічними адміністраторами.
Підтримка потрібних блокчейнів. Якщо ви плануєте роботу з конкретними токенами або DeFi-протоколами, перевірте їхню наявність і рівень інтеграції.
API та інтеграція. Оцініть документацію, SDK та приклади інтеграції з вашими обліковими системами, CRM або торговими платформами.
Масштабування та ціноутворення. З’ясуйте, як змінюється вартість при зростанні обсягів, і чи немає прихованих обмежень на кількість транзакцій чи користувачів.
Підтримка та навчання. Впровадження інституційної custody — це зміна процесів для багатьох відділів. Наявність локальної підтримки, навчальних матеріалів та відповідальної команди з боку постачальника суттєво скорочує час запуску.
Ключові факти про Fireblocks
Fireblocks заснували в Ізраїлі у 2018 році; компанія працює на кількох міжнародних ринках. Перелік офісів змінюється, тому для контактів і юридичної особи слід користуватися актуальними сторінками компанії та договором.
Fireblocks публікує приклади клієнтів і партнерів, але обсяг операцій та перелік активних клієнтів змінюються. Назви організацій у кейсах не означають однаковий продукт, безстроковий контракт або схвалення всіх тверджень платформи.
Fireblocks описує основну модель як direct custody: клієнт контролює активи, а компанія надає інфраструктуру ключів, політик і транзакцій. Окремі регульовані кастодіальні послуги можуть надаватися іншими юридичними особами або партнерами, тому статус потрібно перевіряти для конкретного продукту.
Fireblocks також пропонує інструменти для випуску й керування токенізованими активами. Дата появи, склад функцій і доступність таких продуктів змінюються, тому їх потрібно перевіряти в актуальній документації, не ототожнюючи технічний токен із юридичним правом на базовий актив.
Питання, які часто виникають
Чи може приватна особа використовувати Fireblocks?
Fireblocks орієнтується на організації, а не на звичайний роздрібний гаманець. Доступність, мінімальні комерційні умови й функції визначаються договором; твердження, що приватна особа «технічно може» підключитися, без актуальної пропозиції компанії не є надійним.
Чим Fireblocks відрізняється від мультипідпису?
У класичному multisig транзакцію підписують кілька окремих ключів, тоді як MPC формує підпис із розподілених часток без складання повного ключа. Жоден підхід не є автоматично «кращим»: сумісність, відновлення, прозорість і модель загроз залежать від реалізації.
Чи зберігає Fireblocks самі активи?
Активи обліковуються у відповідному блокчейні, а Fireblocks керує інфраструктурою доступу й підписання. Компанія описує окремий пакет Key Recovery, але клієнт має заздалегідь перевірити його налаштування, кворум і практичну процедуру відновлення.
Чи підходить платформа для роботи з DeFi?
Fireblocks підтримує підключення до DeFi й взаємодію зі смартконтрактами. Доступність мереж і функцій змінюється, а політики й симуляція транзакцій лише зменшують частину ризиків: вони не гарантують безпеку протоколу, ліквідність або дохідність.
Коли custody-інфраструктура стає необхідністю
Потреба у спеціалізованій інфраструктурі виникає не за одним універсальним порогом. Її оцінюють за вартістю активів і операцій, кількістю користувачів, потребою в розподілі обов’язків, вимогами регулятора й аудитора, сценаріями відновлення та наслідками помилки.
Роздрібний гаманець може не відповідати цим вимогам, але й інституційна платформа не усуває ризик автоматично. Вибір Fireblocks або іншого постачальника має спиратися на технічну перевірку, юридичну модель, план відновлення, умови договору й готовність організації змінити внутрішні процеси.