- Почему институциональные игроки нуждаются в отдельной инфраструктуре для цифровых активов
- Что такое Fireblocks простыми словами
- История компании: от израильского стартапа до глобальной инфраструктуры
- Как работает технология внутри
- Кто использует Fireblocks и зачем
- Бизнес-модель: как платформа зарабатывает
- Отличия от других custody-решений
- Ограничения и риски, о которых стоит знать
- Как выбрать и внедрить custody-инфраструктуру: практические критерии
- Ключевые факты о Fireblocks
- Часто возникающие вопросы
- Может ли частное лицо использовать Fireblocks?
- Чем Fireblocks отличается от мультиподписи?
- Хранит ли Fireblocks сами активы?
- Подходит ли платформа для работы с DeFi?
- Когда custody-инфраструктура становится необходимостью
Почему институциональные игроки нуждаются в отдельной инфраструктуре для цифровых активов
Работа с цифровыми активами отличается от классических счетов: транзакции в блокчейне обычно необратимы, а контроль зависит от криптографических ключей и политик доступа. При этом юридическая защита, страхование и механизмы восстановления зависят от модели хранения, договора и юрисдикции, поэтому потерю доступа нельзя автоматически приравнивать к окончательной потере активов.
Потребительские кошельки и биржевые аккаунты часто не дают организациям нужного разделения ролей, аудита и автоматизации. Fireblocks предлагает инфраструктуру для институциональных операций с цифровыми активами, однако её масштаб следует оценивать по датированным показателям, а не по недоказанной характеристике «один из крупнейших».
Что такое Fireblocks простыми словами
Fireblocks — технологическая платформа для хранения, перевода и интеграции цифровых активов в организациях. Она сочетает управление ключами, правила доступа, автоматизацию операций и интеграции с поддерживаемыми сетями; безопасность результата зависит также от конфигурации клиента, устройств, процедур и договора.
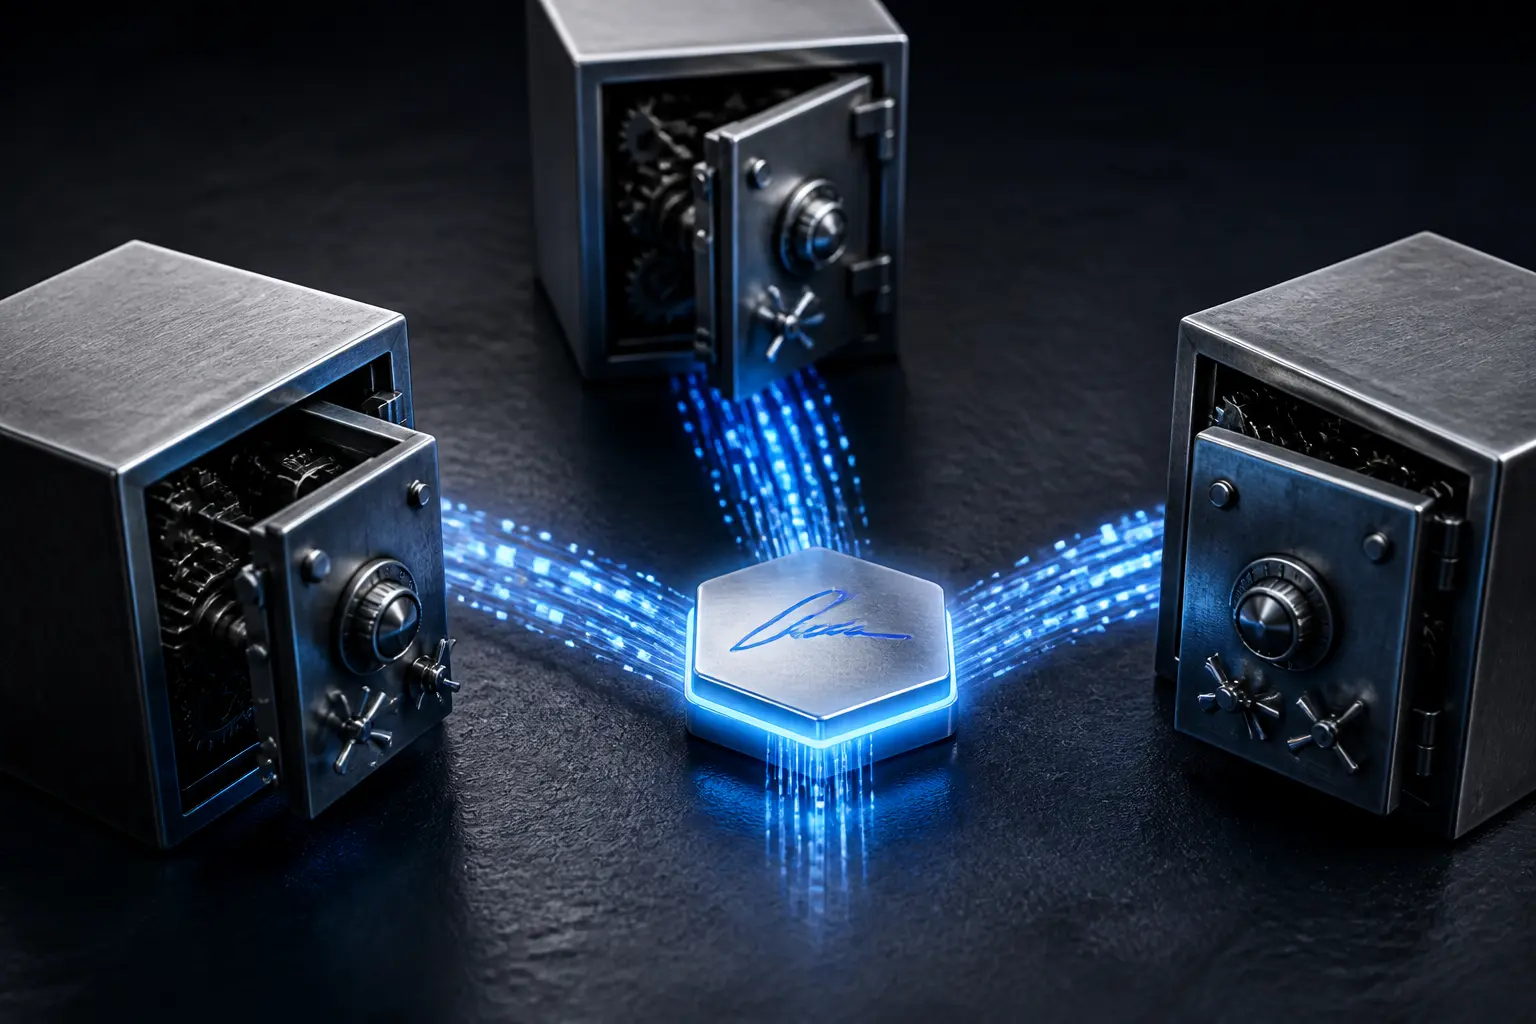
Ключевая особенность заключается в архитектуре подписания. Fireblocks использует MPC (Multi-Party Computation): участники хранят отдельные криптографические доли и совместно формируют подпись, не восстанавливая полный приватный ключ в одном месте. Точная схема зависит от версии протокола и настроек клиента, поэтому MPC не следует описывать как простое разрезание готового ключа на части.
MPC устраняет единую точку хранения полного ключа, но безопасность всё равно зависит от кворума, конфигурации, устройств, политик и процедур восстановления. Организация может задавать правила одобрения по сумме, активу, источнику и назначению; последствия компрометации одного компонента зависят от конкретной схемы.
История компании: от израильского стартапа до глобальной инфраструктуры
Fireblocks основали в 2018 году Михаэль Шаулов, Павел Беренгольц и Идан Офрат. Их опыт в кибербезопасности объясняет акцент платформы на криптографической защите и моделях угроз для институциональных клиентов.
В первые годы компания быстро привлекала клиентов среди криптовалютных бирж и маркетмейкеров, которым нужно было перемещать значительные суммы между горячими кошельками, холодным хранением и контрагентами. Позже к ним присоединились традиционные финансовые учреждения, которые начали токенизацию активов или запуск кастодиальных услуг для клиентов.
В январе 2022 года Fireblocks сообщила о раунде Series E на $550 млн с оценкой $8 млрд. Это оценка частной компании на дату раунда, а не текущая рыночная капитализация. Компания работает с банками, платёжными сервисами, биржами, финтехом и другими организациями; актуальный масштаб нужно проверять по новым материалам Fireblocks.
Как работает технология внутри
Архитектура Fireblocks состоит из нескольких уровней, которые работают вместе.
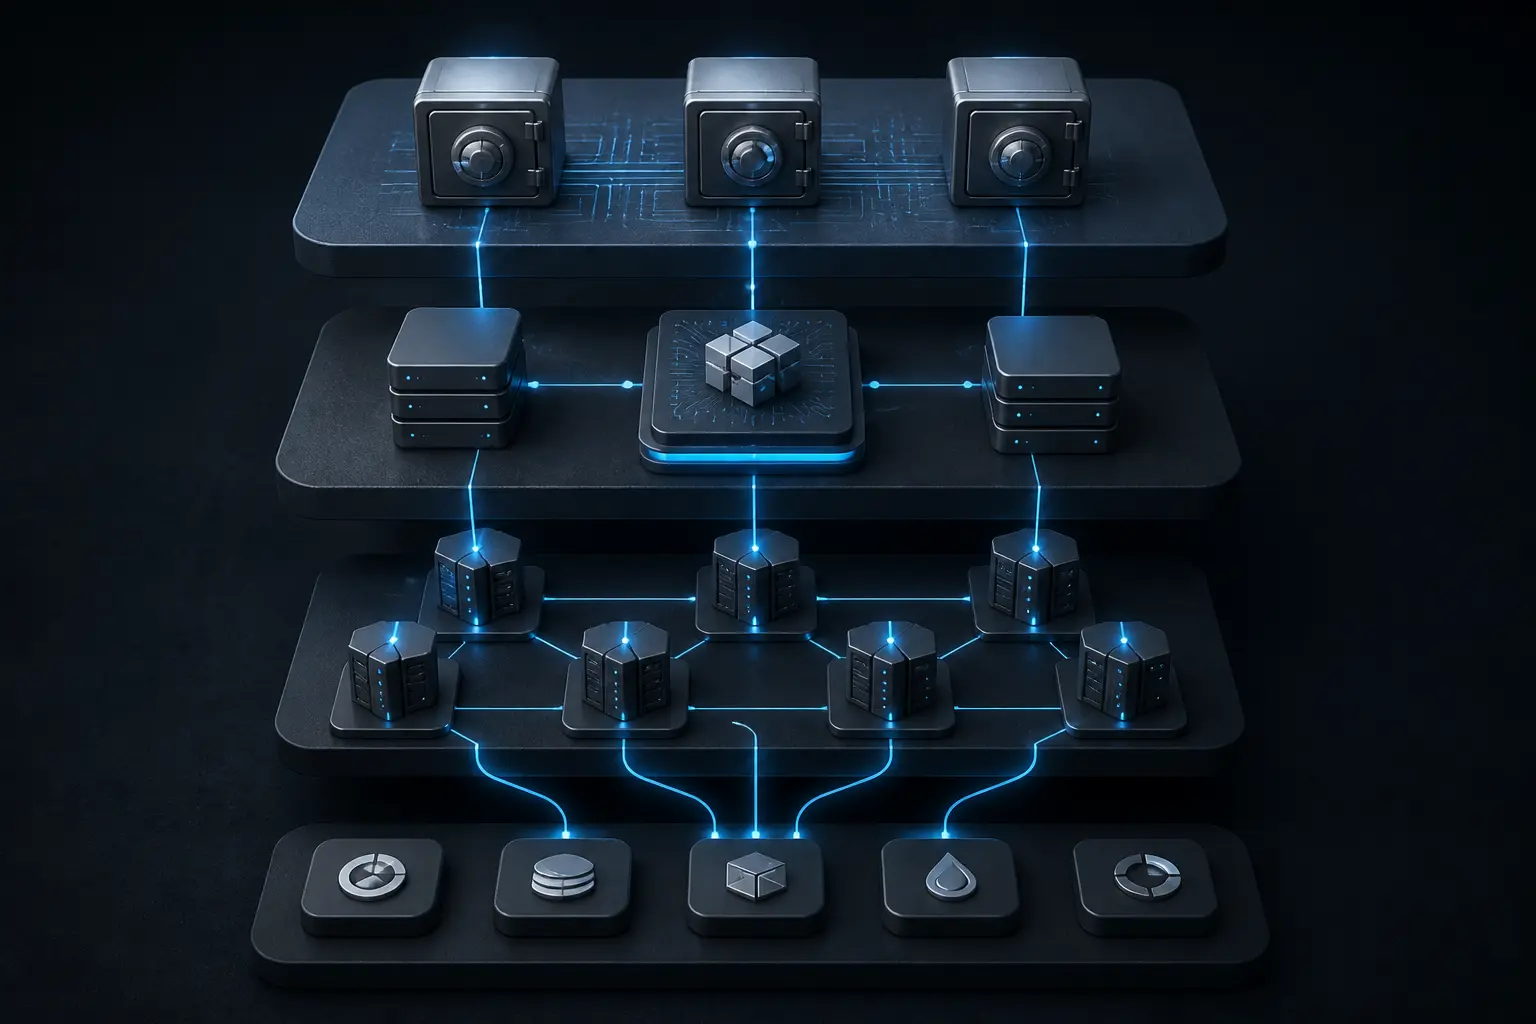
Fireblocks использует MPC-CMP и защищённые среды выполнения. По описанию самой компании, полный приватный ключ не генерируется и не собирается в одном месте, а Fireblocks не имеет достаточного кворума для самостоятельного подписания. Конкретное размещение компонентов зависит от модели развёртывания и договора.
Политика и доступ. Организация настраивает правила через административную консоль. Кто может инициировать перевод, кто утверждает, какие суммы требуют дополнительного подтверждения, с каких адресов можно отправлять средства, куда разрешено выводить. Эти правила выполняются программно, а не только на уровне процедур, что снижает риск человеческой ошибки или внутреннего мошенничества.
Интеграция с блокчейнами. Платформа поддерживает работу с биткоином, эфириумом, основными сетями второго уровня, а также рядом корпоративных и специализированных блокчейнов. Клиент может управлять активами в разных сетях из единого интерфейса, не разворачивая отдельную инфраструктуру для каждого протокола.
Подключение к DeFi и Web3. Помимо простых переводов, Fireblocks предоставляет инструменты для взаимодействия со смарт-контрактами, стейкингом, кредитными протоколами и NFT-платформами. Это важно для компаний, которые хотят предлагать клиентам доходность на цифровых активах или участвовать в токенизации реальных активов.
Кто использует Fireblocks и зачем
Сегмент клиентов довольно широк, и каждая категория решает свои задачи.
Биржи и OTC-компании применяют такую инфраструктуру для управления ликвидностью и политиками переводов. MPC может сократить операционные задержки по сравнению с некоторыми ручными схемами, но не гарантирует скорость и не устраняет риски блокчейна, контрагента или ошибочной настройки.
Банки и финансовые учреждения могут использовать Fireblocks для кошельков, токенизации и кастодиальных продуктов. Наличие журналов аудита и политик доступа помогает контролю, но не заменяет лицензию и не гарантирует регуляторного разрешения: соответствие оценивается отдельно для юридического лица и страны.
Платёжные компании могут использовать инфраструктуру для криптовалютных платежей, выплат в стейблкоинах и международных переводов. Экономия на комиссиях не гарантирована: она зависит от сети, ликвидности, конвертации, комплаенса и операционной модели.
Финтех-стартапы и Web3-проекты. Компании, выпускающие токены, управляющие казначейством DAO или работающие с NFT, получают инфраструктуру без необходимости разрабатывать собственные системы безопасности с нуля.
Корпорации и фонды могут применять платформу для казначейства или токенизации. Правовая природа токенизированных акций, облигаций или недвижимости зависит от структуры выпуска, реестра прав и законодательства; сама технологическая платформа не создаёт юридическое право на базовый актив.
Бизнес-модель: как платформа зарабатывает
Fireblocks не публикует универсальный прайс для всех клиентов. Коммерческие условия зависят от продуктов, объёма, интеграций, поддержки и договора; поэтому без первичной тарифной документации не следует приписывать компании фиксированную формулу цены по активам, транзакциям или пользователям.
В коммерческом договоре могут отдельно учитываться:
- доступ к платформе и выбранным продуктам;
- объём операций, активов, сред или пользователей;
- дополнительные модули, интеграции и уровень поддержки;
- профессиональные услуги по внедрению, обучению и настройке политик.
Без опубликованного тарифа нельзя установить, какие именно компоненты оплачиваются по подписке, за использование или по индивидуальной цене. Клиенту следует сравнивать полную стоимость договора, минимальные обязательства, поддержку и расходы на интеграцию.
Отличия от других custody-решений
Рынок институционального хранения охватывает технологические платформы, регулируемых кастодианов и внутренние решения учреждений. Fireblocks предоставляет инфраструктуру прямого контроля и интеграции, тогда как юридическое хранение активов, ответственность и лицензионный статус нужно определять для конкретного продукта и стороны договора.
| Критерий | Fireblocks | Традиционный кастодиан | Розничный аппаратный кошелек |
|---|---|---|---|
| Целевой клиент | Компании, фонды, биржи | Институциональные инвесторы | Частные лица |
| Архитектура ключей | MPC с программными политиками | Часто холодное хранение + юридическая структура | Одно устройство, один ключ |
| Автоматизация | Глубокая интеграция с API и рабочими процессами | Ограниченная, преимущественно ручные операции | Отсутствует |
| Поддержка DeFi/Web3 | Нативная | Частичная или отсутствует | Ограничена отдельными протоколами |
| Регуляторная защита | Зависит от юрисдикции клиента | Часто лицензированный депозитарий | Отсутствует |
Fireblocks сочетает управление ключами, политики транзакций, API и сетевые интеграции. Сравнение с регулируемым кастодианом нужно проводить по юридической модели: технологический контроль, ответственность, страхование, банкротное обособление активов и лицензии могут существенно различаться.
Ограничения и риски, о которых стоит знать
MPC снижает отдельные риски ключа, но не устраняет ошибки реализации, компрометацию устройств, социальную инженерию или неверные политики. Fireblocks сообщает об открытом рецензируемом MPC-CMP и сторонних проверках кода; клиенту всё равно нужна собственная оценка контролей и план реагирования.
Зависимость многих учреждений от одного поставщика создаёт операционный риск концентрации. Его последствия определяются архитектурой клиента, резервными процедурами и возможностью восстановления; утверждение, что один сбой обязательно затронет «значительную часть рынка», без данных чрезмерно.
Третье — регуляторная неопределенность. Правила для custody цифровых активов еще формируются во многих странах. Компаниям, использующим Fireblocks, приходится самостоятельно отслеживать требования к лицензированию, отчетности и защите потребителей в каждой юрисдикции, где они работают.
Как выбрать и внедрить custody-инфраструктуру: практические критерии
Для организаций, рассматривающих Fireblocks или аналогичную платформу, важно оценить не только маркетинговые материалы, но и конкретные параметры внедрения.
Безопасность и аудит. Запросите актуальные отчёты независимых аудитов, границы сертификаций, модель ответственности, процедуры восстановления и условия страхования. Страховой полис имеет лимиты и исключения, поэтому его наличие не означает гарантированного возмещения любого инцидента.
Гибкость политик. Убедитесь, что система позволяет реализовать вашу модель управления доступом — например, разделение между трейдерами, финансовым директором и техническими администраторами.
Поддержка нужных блокчейнов. Если вы планируете работу с конкретными токенами или DeFi-протоколами, проверьте их наличие и уровень интеграции.
API и интеграция. Оцените документацию, SDK и примеры интеграции с вашими учетными системами, CRM или торговыми платформами.
Масштабирование и ценообразование. Выясните, как меняется стоимость при росте объемов, и нет ли скрытых ограничений на количество транзакций или пользователей.
Поддержка и обучение. Внедрение институциональной custody — это изменение процессов для многих отделов. Наличие локальной поддержки, обучающих материалов и ответственной команды со стороны поставщика существенно сокращает время запуска.
Ключевые факты о Fireblocks
Fireblocks основали в Израиле в 2018 году; компания работает на нескольких международных рынках. Перечень офисов меняется, поэтому для контактов и юридического лица нужно использовать актуальные страницы компании и договор.
Fireblocks публикует примеры клиентов и партнёров, однако объём операций и список активных клиентов меняются. Названия организаций в кейсах не означают одинаковый продукт, бессрочный контракт или одобрение всех заявлений платформы.
Fireblocks описывает основную модель как direct custody: клиент контролирует активы, а компания предоставляет инфраструктуру ключей, политик и транзакций. Отдельные регулируемые кастодиальные услуги могут предоставляться другими юридическими лицами или партнёрами, поэтому статус нужно проверять для конкретного продукта.
Fireblocks также предлагает инструменты для выпуска и управления токенизированными активами. Дата появления, состав функций и доступность таких продуктов меняются, поэтому их нужно проверять в актуальной документации, не отождествляя технический токен с юридическим правом на базовый актив.
Часто возникающие вопросы
Может ли частное лицо использовать Fireblocks?
Fireblocks ориентируется на организации, а не на обычный розничный кошелёк. Доступность, минимальные коммерческие условия и функции определяются договором; утверждение, что частное лицо «технически может» подключиться, без актуального предложения компании ненадёжно.
Чем Fireblocks отличается от мультиподписи?
В классическом multisig транзакцию подписывают несколько отдельных ключей, тогда как MPC формирует подпись из распределённых долей без сборки полного ключа. Ни один подход не является автоматически «лучшим»: совместимость, восстановление, прозрачность и модель угроз зависят от реализации.
Хранит ли Fireblocks сами активы?
Активы учитываются в соответствующем блокчейне, а Fireblocks управляет инфраструктурой доступа и подписания. Компания описывает отдельный пакет Key Recovery, но клиент должен заранее проверить его настройку, кворум и практическую процедуру восстановления.
Подходит ли платформа для работы с DeFi?
Fireblocks поддерживает подключение к DeFi и взаимодействие со смарт-контрактами. Доступность сетей и функций меняется, а политики и симуляция транзакций лишь снижают часть рисков: они не гарантируют безопасность протокола, ликвидность или доходность.
Когда custody-инфраструктура становится необходимостью
Потребность в специализированной инфраструктуре возникает не по одному универсальному порогу. Её оценивают по стоимости активов и операций, числу пользователей, необходимости разделения обязанностей, требованиям регулятора и аудитора, сценариям восстановления и последствиям ошибки.
Розничный кошелёк может не соответствовать этим требованиям, но и институциональная платформа не устраняет риск автоматически. Выбор Fireblocks или другого поставщика должен опираться на техническую проверку, юридическую модель, план восстановления, условия договора и готовность организации изменить внутренние процессы.