- Как открытый ключ появляется из приватного
- От public key до блокчейн-адреса: что происходит внутри
- Почему адрес не равен открытому ключу
- Типы адресов и их связь с открытыми ключами
- Практические последствия для пользователя
- Цифровая подпись: где открытый ключ выполняет свою главную работу
- Квантовые компьютеры и будущее открытых ключей
- Как проверить открытый ключ своего адреса
- Частые вопросы
- Можно ли восстановить приватный ключ, зная public key?
- Безопасно ли публиковать свой открытый ключ?
- Почему адреса разных криптовалют выглядят по-разному?
- Может ли один адрес иметь несколько открытых ключей?
- Что произойдёт, если я отправлю средства на неправильный адрес?
Как открытый ключ появляется из приватного
В Bitcoin и Ethereum контроль над обычным аккаунтом начинается с приватного ключа — случайно сгенерированного числа в допустимом диапазоне кривой secp256k1. Его представление обычно имеет 256 битов, а десятичная запись может содержать до 78 цифр. Приватный ключ нельзя раскрывать: получивший его может создавать подписи от имени владельца. Общую логику сети объясняет материал про блоки, транзакции и узлы.
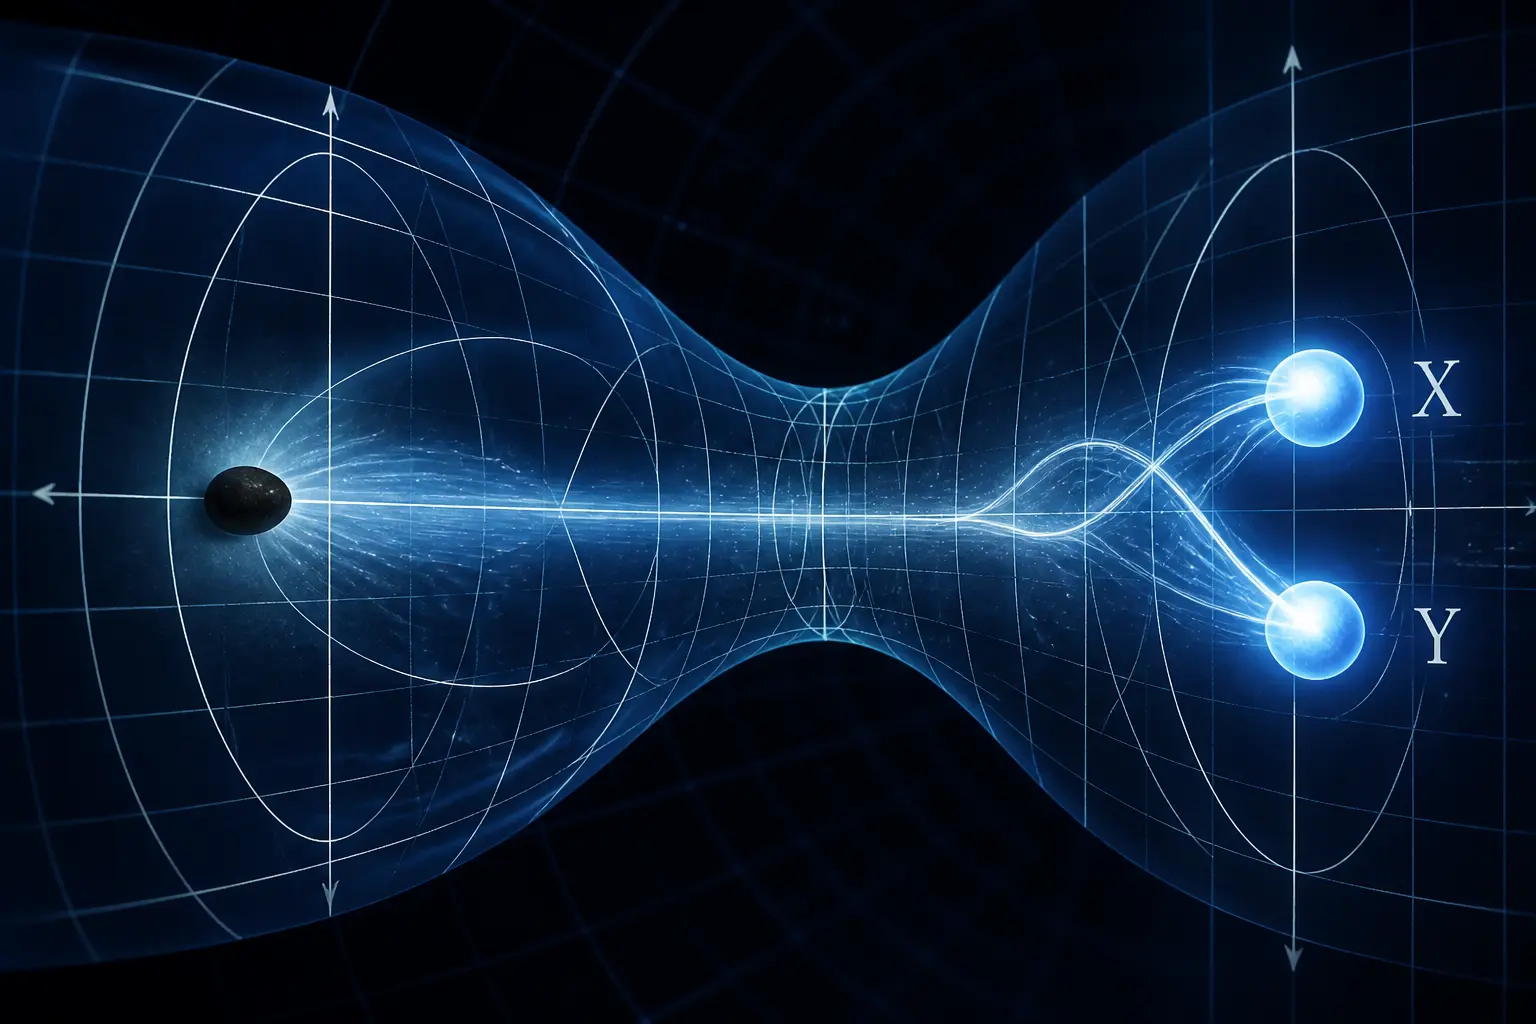
Приватный ключ проходит через математическую функцию на основе эллиптической кривой secp256k1 и преобразуется в открытый ключ. Этот процесс односторонний: по открытому ключу невозможно вычислить приватный, даже имея мощные компьютеры. Именно это свойство лежит в основе безопасности блокчейнов Bitcoin и Ethereum.
Для secp256k1 открытый ключ является точкой с координатами X и Y. В распространённом SEC-представлении несжатый ключ занимает 65 байтов и начинается с 0x04, а сжатый — 33 байта и начинается с 0x02 или 0x03. Ethereum при вычислении адреса использует 64 байта координат без префикса. Форматы других сетей и алгоритмов могут отличаться.
От public key до блокчейн-адреса: что происходит внутри
Адрес кошелька, который вы видите в интерфейсе обменника или кошелька, — это уже не сам открытый ключ, а его дальнейшее преобразование. Эта цепочка преобразований зависит от конкретной криптовалюты, хотя общая логика похожа.
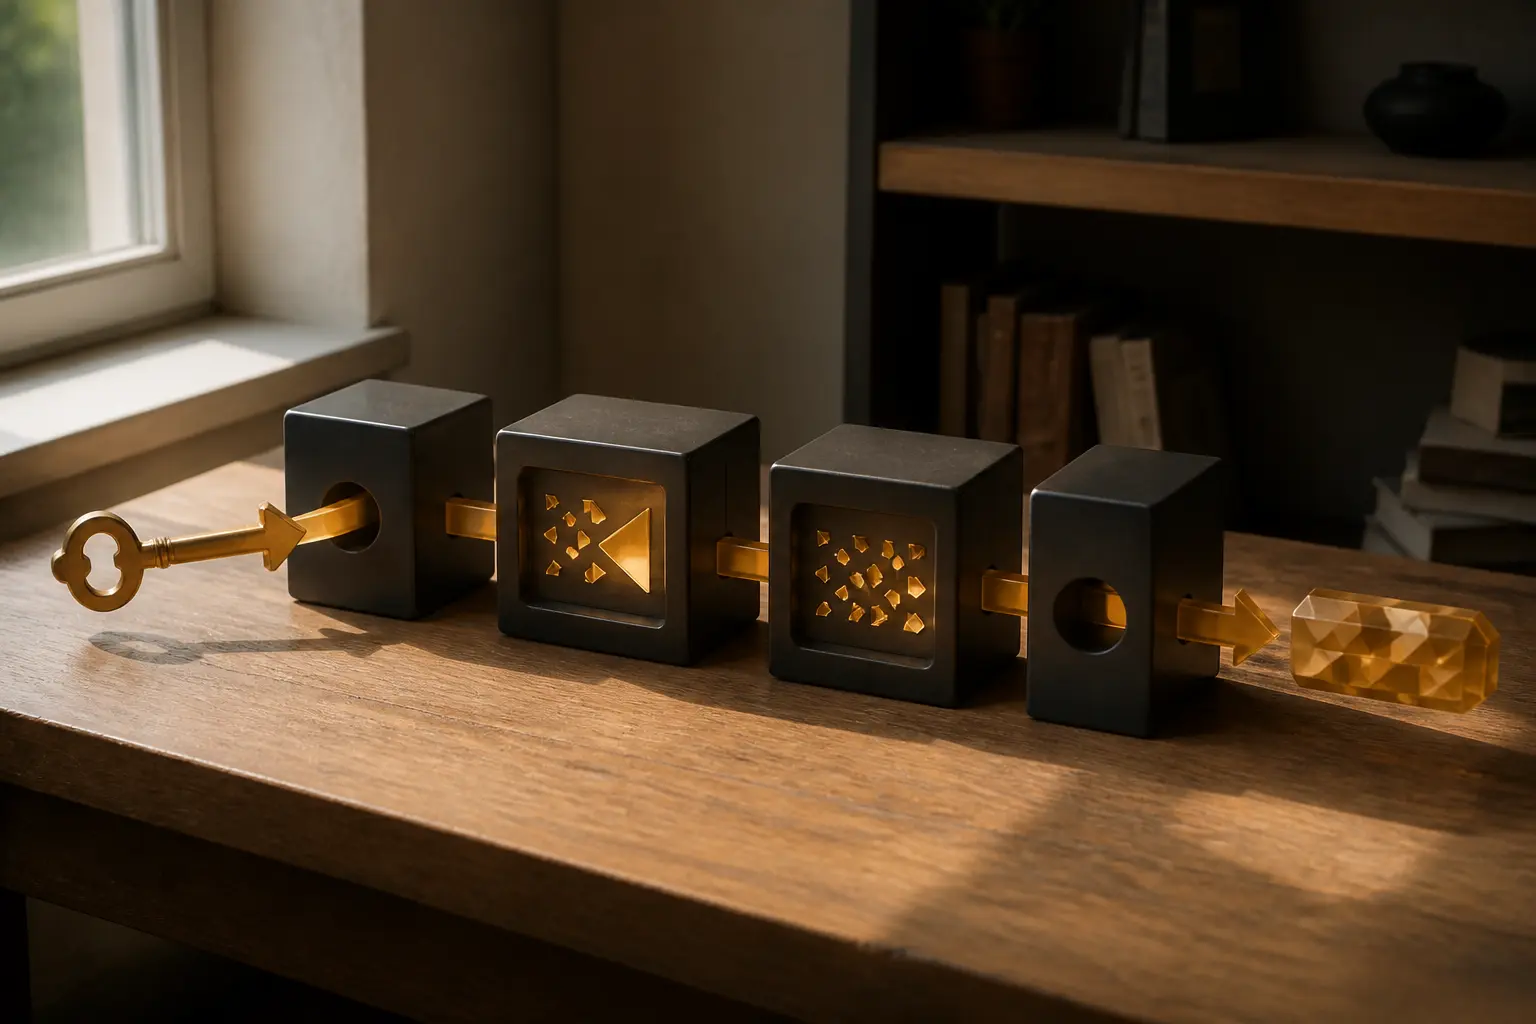
В Bitcoin открытый ключ сначала хешируется алгоритмом SHA-256, а результат — алгоритмом RIPEMD-160. Полученное 160-битное значение называют хешем открытого ключа. К нему добавляется префикс сети (0x00 для основной сети Bitcoin), и всё это кодируется в формате Base58Check с контрольной суммой. На выходе появляется знакомый адрес, начинающийся с «1» — P2PKH-адрес.
Ethereum использует другой подход. Открытый ключ хешируется функцией Keccak-256, и из полученных 256 битов берутся последние 160 битов — 20 байтов. Это значение записывается в шестнадцатеричном формате с префиксом «0x». В отличие от Bitcoin, Ethereum-адрес не содержит контрольной суммы в исходном виде, хотя позже появился стандарт EIP-55, который использует регистр букв для проверки целостности.
Почему адрес не равен открытому ключу
Многие новички путают эти понятия, и это понятно: оба значения публичны, оба используются для получения средств. Однако между ними есть принципиальная разница в безопасности и функциональности.
Открытый ключ нужен для проверки цифровой подписи. В Bitcoin выходы типа P2PKH и P2WPKH содержат хеш открытого ключа, а сам ключ раскрывается при расходовании. P2SH и P2WSH хешируют скрипт, а Taproot публикует выходной ключ и может скрывать неиспользованные ветви скрипта. Поэтому уровень раскрытия зависит от типа выхода, а повторное использование адреса ухудшает приватность.
Адрес — это закодированный и снабжённый контрольной суммой идентификатор условий расходования, а не универсально «обрезанный открытый ключ». В HD-кошельках сид-фраза порождает дерево разных приватных и открытых ключей; новые адреса обычно соответствуют разным производным ключам, а не одному и тому же public key.
Типы адресов и их связь с открытыми ключами
Развитие Bitcoin показало, что одного формата адресов недостаточно. Появились новые типы, которые по-разному используют открытые ключи или вообще обходятся без них на этапе создания адреса.
| Тип адреса | Префикс | Как используется открытый ключ |
|---|---|---|
| P2PKH | 1 | Хеш открытого ключа, ключ раскрывается при расходовании |
| P2SH | 3 | Хеш скрипта; скрипт и ключи обычно раскрываются при расходовании |
| Bech32 (P2WPKH) | bc1q | Хеш открытого ключа, меньший размер транзакции, SegWit |
| Bech32m (P2TR) | bc1p | Taproot: выходной ключ виден, неиспользованные ветви скрипта можно скрыть |
P2TR, активированный в ноябре 2021 года, использует подписи Шнорра и дерево Меркла для скриптов. Открытый ключ в этом формате подаётся как точка на эллиптической кривой, но логика расходования может быть намного сложнее простой проверки подписи. Это улучшает приватность и гибкость смарт-контрактов в Bitcoin.
Ethereum сохраняет более простую модель: адрес всегда происходит от открытого ключа, хотя смарт-контракты могут иметь адреса, сгенерированные детерминированно из адреса создателя и счётчика транзакций (nonce). Такие адреса не имеют приватного ключа вообще — их контролирует код контракта.
Практические последствия для пользователя
Понимание связи между открытым ключом и адресом помогает избежать нескольких типичных ошибок и лучше оценивать риски.
Первая ошибка — отправка средств на адрес, не проверив его принадлежность к нужной сети. Адреса Bitcoin и Litecoin могут выглядеть похоже, но префиксы и сетевые параметры разные. Обменник может не вернуть средства, отправленные в чужую сеть.
Вторая ошибка — публикация открытого ключа вместо адреса. Это технически возможно: ранние транзакции Bitcoin (P2PK) использовали именно открытые ключи. Однако это ухудшает приватность и теоретически снижает безопасность, если в будущем появятся квантовые атаки на эллиптическую криптографию.
Третья ситуация — проверка адреса перед отправкой. Формат Base58Check и Bech32 содержат контрольные суммы, которые отлавливают большинство случайных ошибок. Если вы ошибётесь в одной букве, кошелёк или блокчейн-эксплорер сообщит о невалидном адресе. Однако это не защищает от целенаправленной подмены — например, вредоносного ПО, которое заменяет адрес в буфере обмена на похожий злоумышленника.
Четвёртый важный момент — резервное копирование. Большинство современных кошельков используют сид-фразу (seed phrase) из 12 или 24 слов по стандарту BIP-39. Из неё детерминированно выводятся все приватные ключи, а следовательно — открытые ключи и адреса. Достаточно сохранить сид-фразу, чтобы восстановить полный доступ ко всем адресам. Хранение отдельных адресов или открытых ключей для резервирования не нужно.
Цифровая подпись: где открытый ключ выполняет свою главную работу
Получение средств на адрес — это лишь запись в блокчейне. Чтобы потратить их, нужна цифровая подпись, и здесь открытый ключ становится незаменимым.
Процесс выглядит так: кошелёк формирует транзакцию, хеширует её и подписывает приватным ключом. Подпись — это пара чисел (r, s), сгенерированных с учётом приватного ключа и уникального параметра транзакции. Узлы сети берут открытый ключ, проверяют, что он соответствует адресу, и подтверждают валидность подписи. Если всё сходится, транзакция попадает в блок.
Важно, что подпись зависит от конкретного содержимого транзакции. Изменение любого бита — суммы, адреса получателя, комиссии — сделает подпись недействительной. Это предотвращает подмену транзакции после подписания. Параметр nonce в Ethereum дополнительно защищает от повторного воспроизведения (replay attack): каждая следующая транзакция с того же адреса должна содержать nonce на единицу больше предыдущего.
В Bitcoin ключ раскрывается не для каждого типа входа одинаково. Для обычного P2PKH- или P2WPKH-выхода открытый ключ становится видимым при расходовании; другие скриптовые типы имеют свои правила. Не использовать адрес повторно рекомендуют прежде всего ради приватности и более простого учёта, а также чтобы не оставлять дополнительные выходы привязанными к уже раскрытому ключу.
Квантовые компьютеры и будущее открытых ключей
Алгоритм Шора, теоретически реализованный на достаточно мощном квантовом компьютере, способен раскладывать числа на множители и решать задачу дискретного логарифмирования — именно ту, на которой базируется эллиптическая криптография. Это означает, что открытый ключ перестанет быть «безопасным для раскрытия».
Алгоритму Шора нужен открытый ключ. Если в цепочке опубликован только его хеш, такая атака не применяется непосредственно к ключу до момента раскрытия, хотя это не делает адрес безусловно «квантово безопасным». Риск также зависит от типа выхода, повторного использования адреса и возможностей будущих квантовых систем.
Сообщества Bitcoin и других блокчейнов обсуждают постквантовые схемы подписи, но переход потребует отдельных изменений протокола и миграции средств. Современные форматы адресов сами по себе не обеспечивают полной постквантовой готовности. Сейчас квантовые компьютеры не способны взломать применяемые в этих сетях ключи в практическом масштабе.
Как проверить открытый ключ своего адреса
Опытные пользователи иногда хотят убедиться, что кошелёк генерирует ключи корректно, или восстановить открытый ключ из подписанной транзакции.
В Bitcoin открытый ключ легко увидеть во входах, расходующих обычные P2PKH- или P2WPKH-выходы. Для P2SH, P2WSH и Taproot состав раскрытых данных зависит от использованного пути расходования. Эксплорер показывает эти данные, но для неизрасходованного P2PKH/P2WPKH-выхода по адресу известен только хеш ключа.
Для Ethereum ситуация другая: открытый ключ можно вычислить из любой подписанной транзакции, поскольку все транзакции содержат подпись и адрес отправителя. Инструменты вроде etherscan показывают отправителя как адрес, но при желании можно извлечь полный открытый ключ из raw transaction.
Технически подкованные пользователи могут использовать библиотеки вроде python-bitcoinlib, web3.py или bitcoinjs-lib для самостоятельной генерации и проверки ключевых пар. Это полезно для аудита, разработки и обучения, но для повседневного хранения средств надёжнее доверить это проверенному кошельку с открытым кодом.
Частые вопросы
Можно ли восстановить приватный ключ, зная public key?
Нет, математически это вычислительно невозможно с использованием современных технологий. Задача дискретного логарифмирования на эллиптической кривой не имеет эффективного классического решения.
Безопасно ли публиковать свой открытый ключ?
Открытый ключ не является секретом, но публиковать его без необходимости не стоит. В Bitcoin лучше передавать адрес нужного типа. В Ethereum адрес не позволяет восстановить полный открытый ключ до появления подписанной исходящей транзакции, хотя после такой транзакции ключ можно математически восстановить из подписи.
Почему адреса разных криптовалют выглядят по-разному?
Разные префиксы, алгоритмы хеширования и кодирования. Bitcoin использует Base58Check и Bech32, Ethereum — шестнадцатеричный формат с префиксом 0x. Каждая сеть имеет собственные параметры для избежания коллизий.
Может ли один адрес иметь несколько открытых ключей?
Для обычного P2PKH- или P2WPKH-выхода адрес связан с хешем одного открытого ключа. Скриптовые адреса P2SH/P2WSH могут задавать мультиподпись или другие условия с несколькими ключами, а Taproot имеет собственную модель ключевого и скриптового путей.
Что произойдёт, если я отправлю средства на неправильный адрес?
Если адрес невалиден (ошибка в контрольной сумме), сеть отклонит транзакцию. Если адрес валиден, но не ваш — средства потеряны безвозвратно. Блокчейн не имеет механизма отмены или возврата.