- Чому варто розібратися в контейнерах уже сьогодні
- Container простими словами: що це таке
- Container значення: що всередині
- Як працює контейнер: технічний фундамент
- Віртуальна машина: класична ізоляція
- Гіпервізори першого та другого типів
- Container факти: ключові відмінності від віртуальних машин
- Container приклади: коли обрати контейнери, а коли — віртуальні машини
- Коли контейнери — найкращий вибір
- Коли віртуальні машини доречніші
- Container як працює в реальних проектах
- Безпека контейнерів: важливі нюанси
- Інструменти та екосистема
- Поширені помилки при роботі з контейнерами
- Майбутнє контейнерів та віртуальних машин
- Короткий алгоритм вибору: контейнер чи віртуальна машина
Чому варто розібратися в контейнерах уже сьогодні
Уявіть, що ви запускаєте новий застосунок. На вашому ноутбуці все працює ідеально, але на сервері в хмарі програма видає помилки залежностей. Знайома ситуація? Саме для вирішення таких проблем і створили контейнери. Вони дозволяють пакувати код разом з усіма необхідними бібліотеками та налаштуваннями в єдиний блок, який однаково працює будь-де — на локальній машині, в приватному дата-центрі чи в публічній хмарі. Це не просто технологічне захоплення, а практичний інструмент, що змінює підхід до розробки, тестування та експлуатації програмного забезпечення. Саме тому контейнери стали основою сучасних хмарних платформ і моделей що таке cloud computing: як працюють iaas paas, де застосунки розгортаються як сервіси.
Термін “container” часто плутають з віртуальною машиною, хоча за принципом роботи це зовсім різні речі. Розуміння відмінностей допоможе обрати правильний інструмент для конкретної задачі, уникнути зайвих витрат на інфраструктуру та спростити масштабування сервісів. У цій статті ми розкладемо все по поличках: від базових понять до реальних прикладів використання.
Container простими словами: що це таке
Контейнер — це ізольований процес разом із файлами та залежностями, потрібними застосунку. Контейнер відокремлює процеси від інших контейнерів і хоста, але зазвичай використовує ядро хостової ОС. Тому він часто запускається швидше й потребує менше ресурсів, ніж повна віртуальна машина; конкретні показники залежать від образу, платформи та конфігурації.
Однією з найпоширеніших платформ для роботи з контейнерами є Docker. Його інструменти суттєво спростили контейнеризацію для розробників. Docker надає інструменти для створення образів, їхнього зберігання в реєстрах та управління життєвим циклом контейнерів. Для взаємодії з реєстрами образів та оркестраторами використовується що таке api: як сервіси обмінюються даними, який дозволяє автоматизувати ці операції.
Container значення: що всередині
Кожен контейнер будується з образу — незмінного шаблону, який описує файлову систему, змінні середовища, команди запуску тощо. Образи складаються з шарів, що дозволяє повторно використовувати спільні компоненти та економити дисковий простір. Наприклад, якщо десять контейнерів використовують однаковий базовий образ Ubuntu, цей шар зберігається лише один раз.
Запущений контейнер — це ізольований процес у просторі користувача. Він бачить лише власну файлову систему, мережевий стек та обмежені ресурси, визначені під час запуску. Ізоляція досягається за допомогою механізмів ядра Linux, таких як namespaces (простори імен) та cgroups (контрольні групи).
Як працює контейнер: технічний фундамент
Контейнери ізолюють процеси на рівні операційної системи, тоді як віртуальні машини запускають окремі гостьові системи з власними ядрами. Контейнери одного типу на хості використовують сумісне ядро; для запуску Linux-контейнерів у Windows або Windows-контейнерів у Linux потрібен відповідний шар віртуалізації чи окрема ВМ.
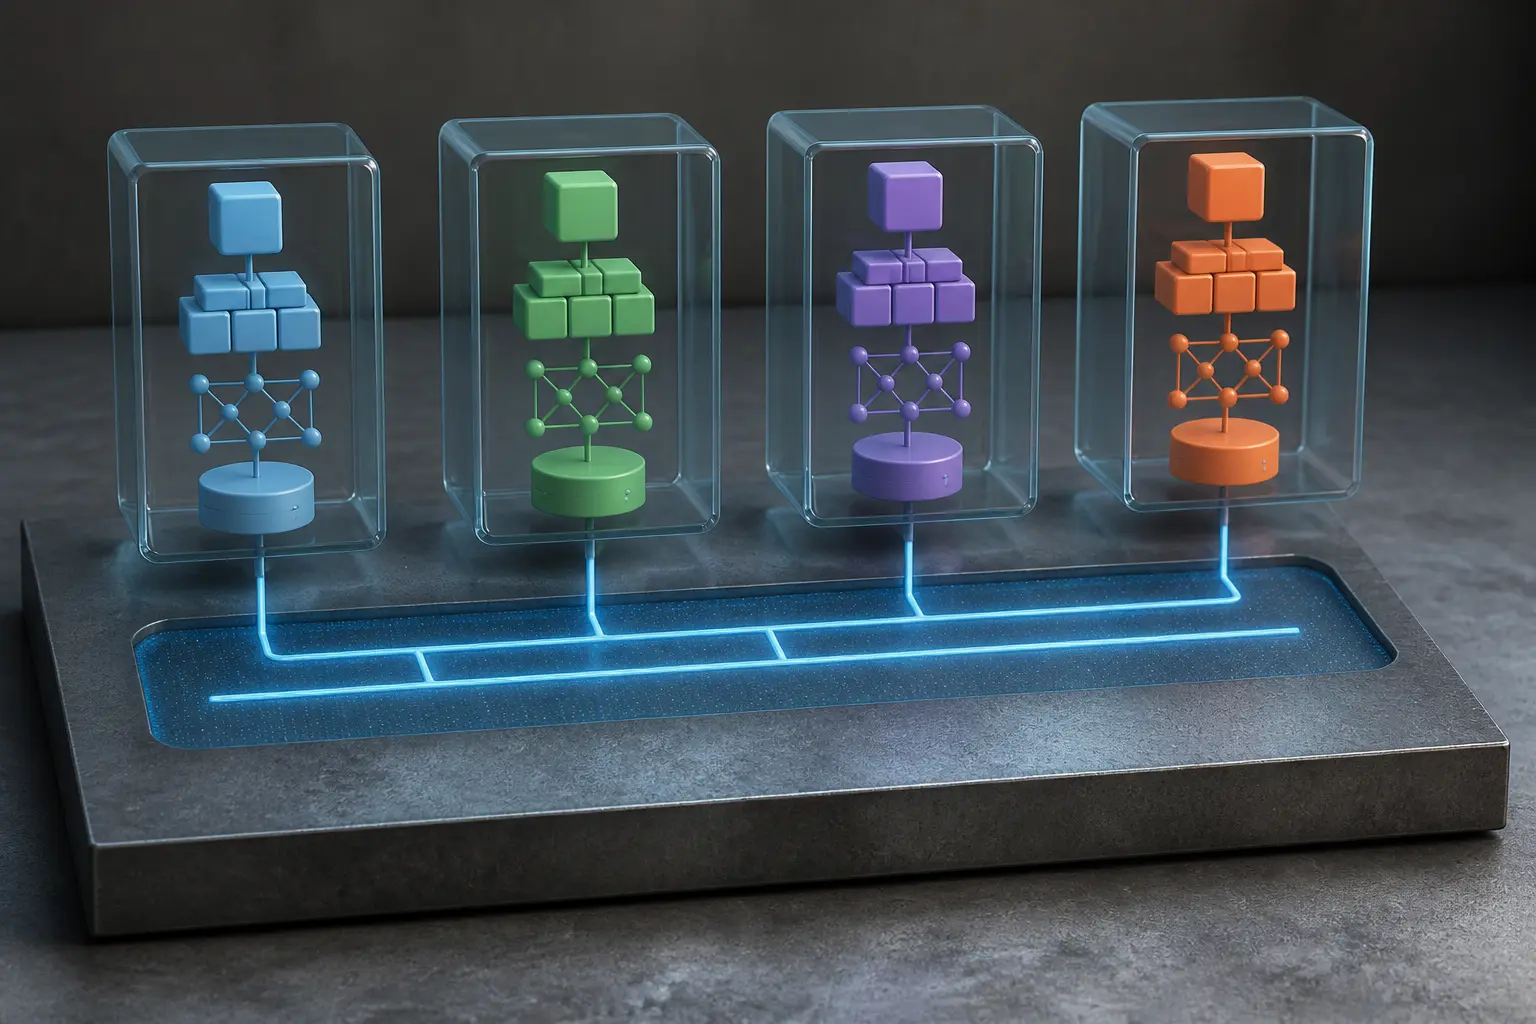
Механізми ізоляції в Linux включають:
- PID namespace — ізолює дерево процесів. Процес у контейнері за звичайної конфігурації бачить процеси у власному просторі імен; межі ізоляції залежать від наданих привілеїв.
- Network namespace — надає контейнеру власний мережевий інтерфейс, IP-адресу, таблицю маршрутизації та правила брандмауера.
- Mount namespace — ізолює точки монтування файлових систем. Контейнер бачить лише власну кореневу файлову систему.
- UTS namespace — дозволяє контейнеру мати власне ім’я хоста та доменне ім’я.
- IPC namespace — ізолює міжпроцесну взаємодію (семафори, черги повідомлень, розділювану пам’ять).
Контрольні групи (cgroups) дають змогу задавати обмеження процесорного часу, оперативної пам’яті та вводу/виводу. Якщо адміністратор встановив ліміти, вони зменшують ризик того, що один контейнер забере всі ресурси хоста.
Віртуальна машина: класична ізоляція
Віртуальна машина (ВМ) — це ізольована гостьова система, якій гіпервізор надає віртуальне апаратне середовище. Вона включає власну операційну систему, виділені віртуальні апаратні ресурси (процесор, пам’ять, диск, мережеві адаптери) і працює поверх гіпервізора. Гіпервізор — це програмне забезпечення, яке розподіляє фізичні ресурси між віртуальними машинами та забезпечує їхню ізоляцію.
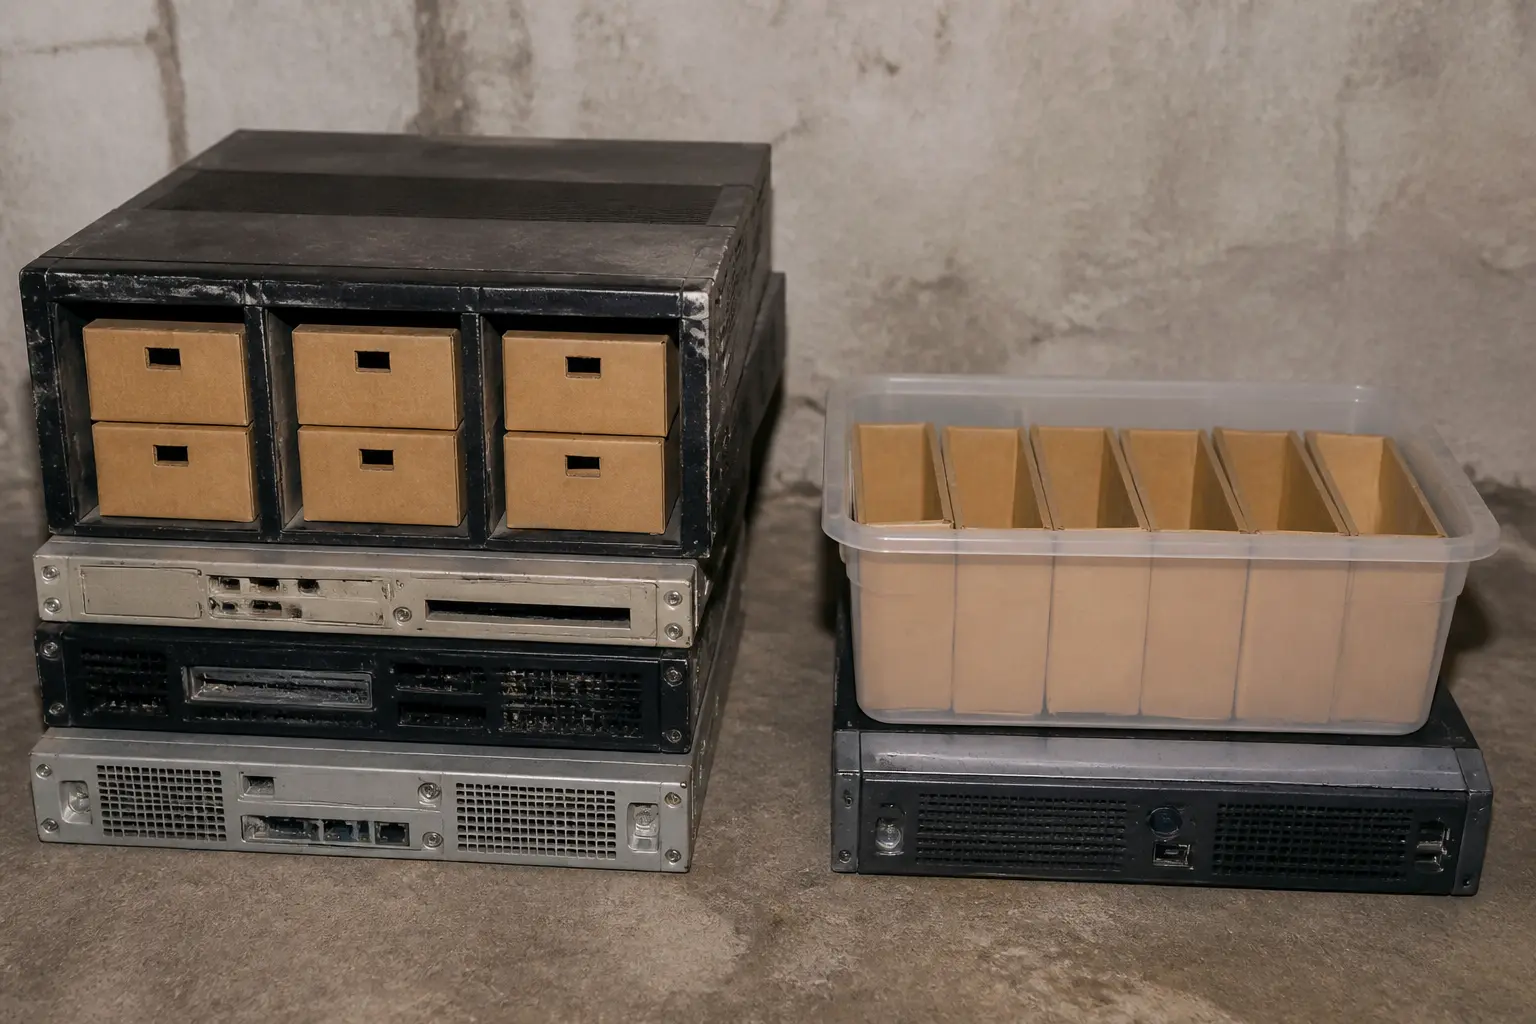
Кожна ВМ містить повноцінне ядро ОС, системні бібліотеки, драйвери пристроїв та, власне, сам застосунок. Окреме ядро зазвичай створює сильнішу межу ізоляції, хоча її надійність також залежить від гіпервізора й конфігурації. ВМ зазвичай мають більші образи, довше запускаються і споживають більше пам’яті, ніж контейнери.
Гіпервізори першого та другого типів
Гіпервізори поділяються на два типи:
- Тип 1 (bare-metal) — працює безпосередньо на апаратному забезпеченні, без хостової ОС. Приклади: VMware ESXi, Microsoft Hyper-V, KVM. Забезпечує високу продуктивність і використовується в корпоративних дата-центрах.
- Тип 2 (hosted) — встановлюється як програма поверх звичайної операційної системи. Приклади: Oracle VirtualBox, VMware Workstation. Зручний для тестування та розробки, але має більші накладні витрати.
Container факти: ключові відмінності від віртуальних машин
Щоб остаточно зрозуміти різницю, розглянемо порівняльну таблицю за основними критеріями:
| Критерій | Контейнер | Віртуальна машина |
|---|---|---|
| Рівень ізоляції | Процес на рівні ОС | Віртуалізоване апаратне середовище |
| Власна ОС | Немає (використовує ядро хоста) | Повноцінна гостьова ОС |
| Час запуску | Зазвичай секунди або частки секунди | Зазвичай секунди або хвилини |
| Розмір образу | Часто десятки або сотні мегабайтів | Часто гігабайти |
| Використання пам’яті | Низьке (спільне ядро) | Високе (окрема ОС на кожну ВМ) |
| Продуктивність | Майже нативна | Дещо нижча через накладні витрати |
| Переносимість | Висока (однаковий образ всюди) | Обмежена (залежність від гіпервізора) |
| Безпека | Спільне ядро; рівень залежить від налаштувань | Окреме ядро; зазвичай сильніша межа |
Як бачимо, контейнери виграють у легкості, швидкості та ефективності використання ресурсів. Віртуальні машини забезпечують кращу ізоляцію та безпеку, а також можливість запускати різні операційні системи на одному фізичному сервері.
Container приклади: коли обрати контейнери, а коли — віртуальні машини
Вибір між контейнерами та віртуальними машинами залежить від конкретної задачі. Розглянемо типові сценарії.
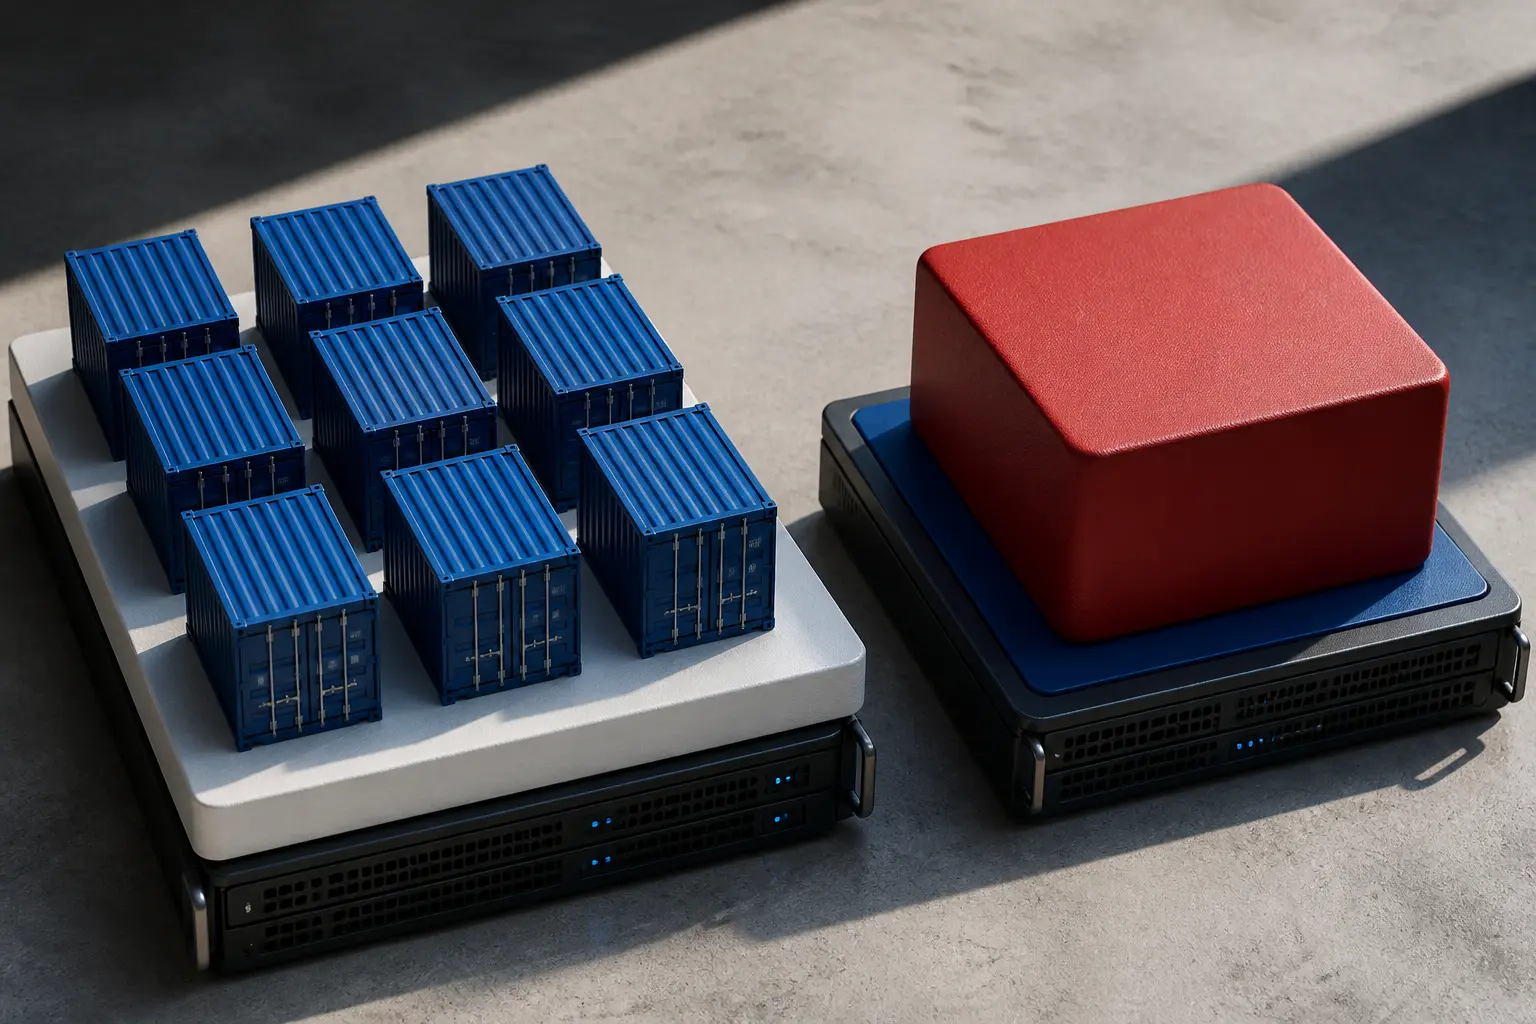
Коли контейнери — найкращий вибір
- Мікросервісна архітектура: застосунок складається з багатьох невеликих незалежних сервісів, кожен з яких можна запускати в окремому контейнері. Це спрощує розробку, тестування, розгортання та масштабування окремих компонентів.
- CI/CD пайплайни: контейнери ідеально підходять для автоматизованого складання, тестування та доставки коду. Образи гарантують відтворюваність середовища на кожному етапі.
- Хмарні обчислення та оркестрація: платформи на кшталт Kubernetes автоматично розподіляють контейнери по вузлах кластера, стежать за їхнім станом, масштабують і керують поетапними оновленнями.
- Середовища розробки: за допомогою Docker Compose можна швидко розгорнути локальне оточення з усіма залежностями (бази даних, черги, кеші), ідентичне до продакшн-середовища.
Коли віртуальні машини доречніші
- Запуск різних операційних систем: якщо потрібно одночасно запускати Linux та Windows на одному фізичному сервері, без ВМ не обійтися.
- Висока ізоляція та безпека: у середовищах з жорсткими вимогами до безпеки (наприклад, фінансовий сектор, державні системи) повна ізоляція ВМ зменшує ризики витоку даних.
- Застарілі монолітні застосунки: якщо програма не може бути розділена на мікросервіси і потребує повноцінної ОС зі специфічними налаштуваннями, ВМ — практичніший варіант.
- Робота з ядром ОС: контейнери не можуть завантажувати власне ядро, тому для тестування модулів ядра або драйверів потрібна ВМ.
Container як працює в реальних проектах
Розглянемо життєвий цикл контейнера на прикладі веб-застосунку. Розробник створює Dockerfile — текстовий файл з інструкціями для складання образу. У ньому вказується базовий образ (наприклад, python:3.10-slim), робоча директорія, копіювання коду, встановлення залежностей та команда запуску. Команда docker build створює образ, який потім зберігається в реєстрі (Docker Hub, приватний реєстр).
На продакшн-сервері команда docker run запускає контейнер з цього образу. Можна вказати обмеження пам’яті, пробросити порти, підключити томи для збереження даних. Для управління декількома контейнерами використовують оркестратори: Kubernetes автоматично розподіляє навантаження, перезапускає контейнери, що впали, та забезпечує мережеву взаємодію між сервісами.
Одне з ключових понять — stateless (без збереження стану). Дані у записуваному шарі контейнера зберігаються після його зупинки й повторного запуску, але зазвичай втрачаються після видалення контейнера. Для довговічного стану використовують томи або зовнішні сховища. Це дозволяє легко замінювати та масштабувати контейнери без втрати даних.
Безпека контейнерів: важливі нюанси
Оскільки контейнери використовують спільне ядро ОС, компрометація ядра впливає на всі контейнери на хості. Тому безпека контейнерів вимагає особливої уваги:
- Використовуйте перевірені мінімальні образи, сумісні із застосунком; distroless або Alpine підходять не для кожного стеку.
- Регулярно оновлюйте базові образи для усунення вразливостей.
- Запускайте контейнери від непривілейованого користувача, не від root.
- Обмежуйте системні виклики за допомогою seccomp, AppArmor або SELinux.
- Скануйте образи на наявність відомих вразливостей (Trivy, Clair).
- Використовуйте мережеві політики для обмеження комунікацій між контейнерами.
Для середовищ, де безпека критична, часто комбінують контейнери з віртуальними машинами: запускають контейнери всередині легкої ВМ (наприклад, Kata Containers, Firecracker). Це дає додатковий рівень ізоляції при збереженні зручності контейнерів.
Інструменти та екосистема
Світ контейнерів не обмежується Docker. Існує ціла екосистема інструментів для різних завдань:
- Podman — альтернатива Docker без демона, з кращою інтеграцією в Linux та підтримкою rootless-режиму.
- Kubernetes — де-факто стандарт оркестрації контейнерів. Керує кластерами, автоматизує розгортання, масштабування та оновлення.
- Helm — менеджер пакетів для Kubernetes, що спрощує встановлення складних застосунків.
- Istio, Linkerd — сервісні сітки (service mesh) для управління трафіком, безпекою та спостережуваністю в мікросервісних архітектурах.
- Harbor — приватний реєстр образів з вбудованим скануванням вразливостей.
Поширені помилки при роботі з контейнерами
Новачки часто припускаються типових помилок, яких можна уникнути:
- Зберігання даних всередині контейнера без використання томів. Після видалення контейнера дані зникають.
- Використання образу latest у продакшні. Тег latest може вказувати на різні версії в різний час, що призводить до непередбачуваної поведінки.
- Запуск контейнера від root. Це підвищує ризики в разі експлуатації вразливості.
- Ігнорування обмежень ресурсів. Без лімітів пам’яті та CPU один контейнер може порушити роботу інших.
- Надмірно великі образи. Включайте лише необхідні залежності, використовуйте багатоетапні збірки (multi-stage builds).
Майбутнє контейнерів та віртуальних машин
Технології не стоять на місці. З’являються гібридні рішення, що поєднують переваги обох підходів. Наприклад, Firecracker — монітор віртуальних машин для мікро-ВМ із малими накладними витратами та швидким запуском; конкретна продуктивність залежить від навантаження й конфігурації. Google gVisor та Kata Containers додають додатковий рівень безпеки, запускаючи контейнери в ізольованому оточенні.
Оркестрація також еволюціонує: Kubernetes став основою для безсерверних платформ (Knative, OpenFaaS), де розробник взагалі не думає про сервери, а лише про код. Контейнери залишаються ключовим будівельним блоком сучасних хмарних інфраструктур, і їхня роль лише зростатиме.
Короткий алгоритм вибору: контейнер чи віртуальна машина
Щоб швидко визначитися, дайте відповідь на кілька запитань:
- Чи потрібна вам повна ізоляція з власною ОС? Якщо так — обирайте ВМ.
- Чи плануєте ви запускати багато екземплярів одного сервісу? Контейнери ефективніші.
- Чи важлива швидкість запуску та малий розмір образів? Контейнери поза конкуренцією.
- Чи потрібно запускати різні ОС на одному хості? Тільки ВМ.
- Чи готові ви інвестувати в налаштування безпеки контейнерів? Якщо ні, можливо, варто почати з ВМ.
У багатьох випадках оптимальним є комбіноване використання: ВМ для інфраструктурних сервісів, контейнери для застосунків.