Понеділок, восьма ранку: бухгалтерія не може відкрити жодного файлу, на екранах — повідомлення з вимогою переказати криптовалюту, а сервери відділу продажів відмовляються завантажуватися. Так може виглядати перший помітний для працівників наслідок атаки ransomware. Розберімося, що це за загроза, чому вона перестала бути проблемою лише ІТ-відділу та як зменшити ймовірність і ціну такого ранку.
- Що таке ransomware простими словами
- Як працює атака програм-вимагачів крок за кроком
- Проникнення
- Закріплення та розвідка
- Шифрування і нота про викуп
- Чому ransomware став бізнес-ризиком, а не проблемою ІТ
- Типові помилки, які роблять компанії вразливими
- Що робити в перші години після атаки
- Практичний мінімум захисту для малого і середнього бізнесу
- Кібербезпека і довіра: довгостроковий вимір
- Поширені запитання про ransomware
- Чи можна розшифрувати файли без сплати викупу?
- Чи захищає антивірус від ransomware?
- Хто найчастіше стає жертвами атак?
Що таке ransomware простими словами
Ransomware — це тип шкідливого програмного забезпечення, яке блокує доступ до даних або систем, найчастіше шифруючи файли, і вимагає викуп за відновлення доступу. Термін простими словами можна пояснити як цифрове викрадення: ваші дані залишаються на ваших же серверах, але перетворюються на нечитабельний набір байтів, а ключ від них — у зловмисників.
Значення цього терміна ширше, ніж просто «вірус-шифрувальник». Сучасні угруповання часто поєднують шифрування з крадіжкою даних: спочатку вивантажують конфіденційні документи на свої сервери, а потім запускають шифрування. Така тактика отримала назву подвійне вимагання: жертві погрожують не лише втратою доступу, а й публікацією комерційної таємниці, персональних даних клієнтів або фінансової звітності.
Важливий факт, який змінює ставлення до проблеми: ransomware давно перетворився на організовану індустрію. Існує модель ransomware as a service, коли розробники шкідливого коду здають його «в оренду» партнерам-виконавцям і ділять з ними прибуток від викупів. Модель Ransomware as a Service розділяє ролі між розробниками та партнерами, які отримують доступ до жертв і проводять атаки; це знижує технічний поріг для окремих учасників злочинної схеми.
Як працює атака програм-вимагачів крок за кроком
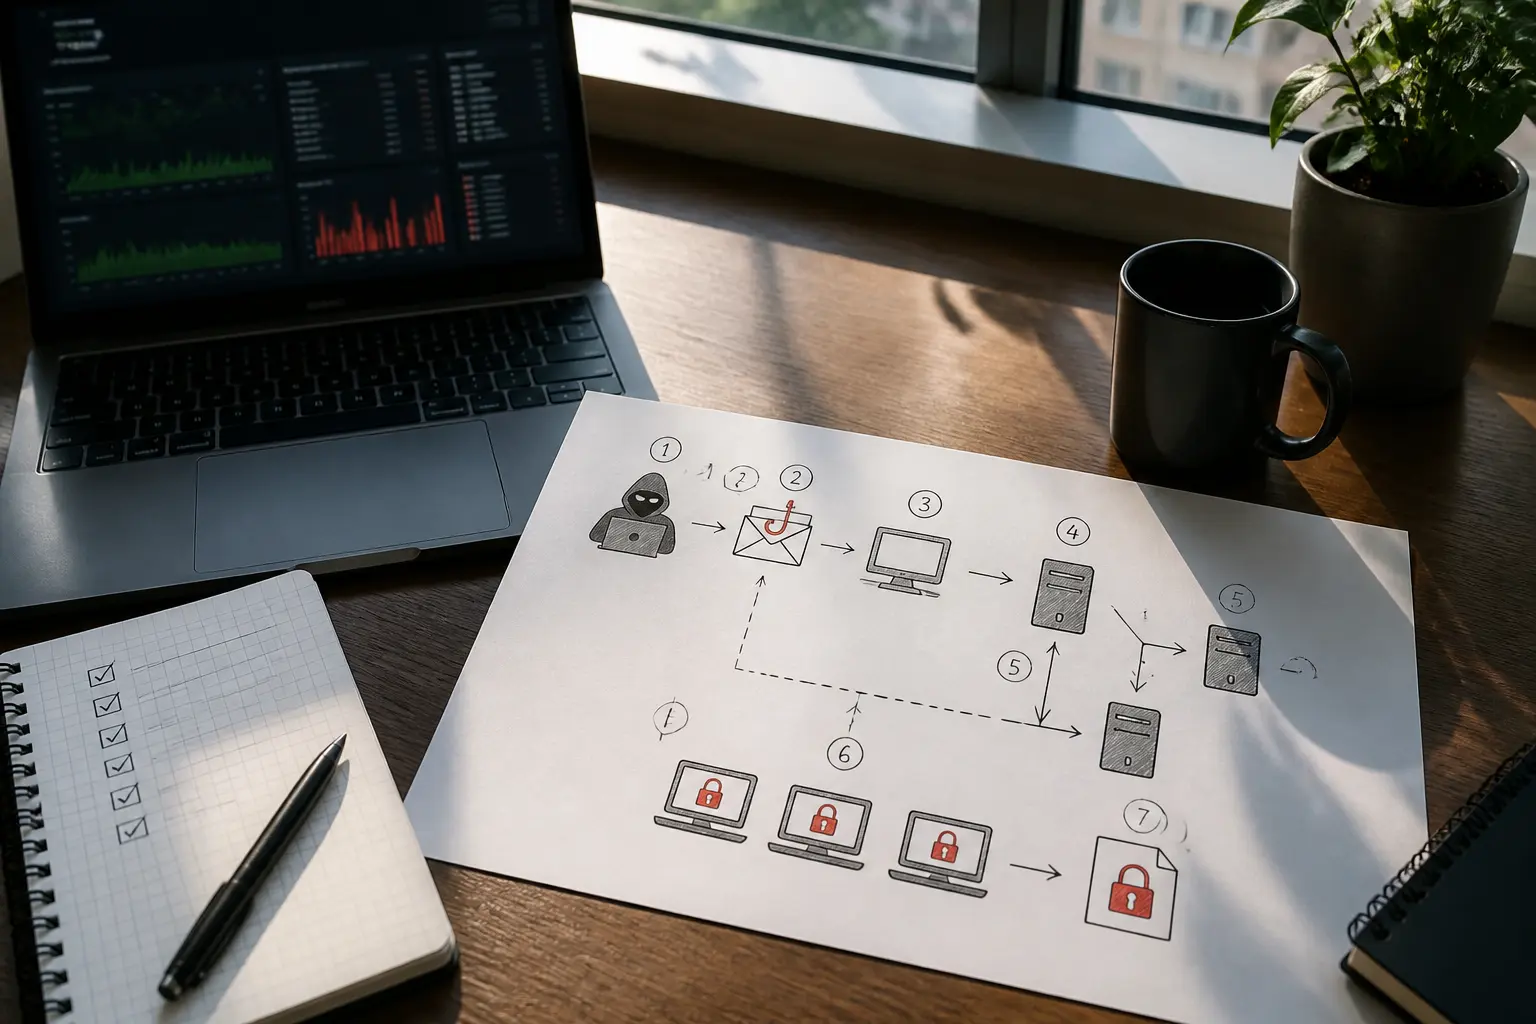
Розуміння того, як працює ransomware, допомагає побачити точки, де атаку ще можна зупинити. Типовий сценарій розгортається за кілька етапів, і між ними часто минають дні чи тижні.
Проникнення
Початковий доступ залежить від кампанії. Поширені вектори — фішингові листи та інші прийоми соціальної інженерії, викрадені облікові дані, погано захищені служби віддаленого доступу, а також невиправлені вразливості у VPN-шлюзах, серверах і публічних застосунках. Саме ці категорії виділяє посібник CISA StopRansomware.
Закріплення та розвідка
Після початкового доступу оператори керованої атаки можуть проводити розвідку мережі, шукати контролери домену й резервні копії, підвищувати привілеї та намагатися послабити засоби захисту. Аномальні входи, зміни привілеїв, втручання в резервне копіювання та тіньові копії можуть бути сигналами для виявлення, якщо журналювання й моніторинг налаштовані заздалегідь.
Шифрування і нота про викуп
Зловмисники нерідко обирають час зі зниженим рівнем персоналу, зокрема ніч або вихідні, але це не універсальне правило. Програма-вимагач масово шифрує файли на робочих станціях і серверах, паралельно намагаючись знищити або зашифрувати резервні копії. На екранах з’являється повідомлення з сумою викупу, строком і посиланням на чат із «підтримкою» злочинців. Усе це розраховано на паніку й поспішні рішення.
Чому ransomware став бізнес-ризиком, а не проблемою ІТ
Раніше шкідливе ПЗ сприймалося як технічна неприємність: переустановити систему, відновити файли з копії, рухатися далі. Сучасні атаки програм-вимагачів працюють інакше — вони б’ють по операційній діяльності всього підприємства, і наслідки вимірюються не в гігабайтах, а в днях простою, розірваних контрактах і втраченій довірі клієнтів.
Розгляньмо типові категорії збитків:
- Операційний простій. Виробничі лінії, логістика, каси, медичні записи — усе, що залежить від інформаційних систем, зупиняється. Для деяких галузей навіть кілька годин простою критичні.
- Вартість відновлення. Навіть за наявності резервних копій відновлення десятків серверів і сотень робочих станцій може тривати тижні й вимагати залучення зовнішніх фахівців.
- Юридичні наслідки. Якщо разом із шифруванням стався витік персональних даних, можуть виникнути обов’язки повідомити регуляторів, клієнтів або інших осіб; конкретні строки й адресати залежать від юрисдикції, типу даних і ролі компанії.
- Репутаційна шкода. Клієнти й партнери погано реагують на новини про витік їхніх даних, а відновити довіру складніше, ніж відновити сервери.
- Сам викуп — найменш передбачувана стаття, адже сплата не гарантує ні відновлення, ні видалення викрадених даних.
Саме тому рішення про рівень захисту, резервне копіювання та план реагування має приймати керівництво, а не лише системний адміністратор. Це питання безперервності бізнесу, подібне до страхування чи управління фінансовими ризиками.
Типові помилки, які роблять компанії вразливими
Аналіз реальних інцидентів показує: більшість успішних атак використовує не екзотичні вразливості, а буденні прогалини в кібербезпеці. Ось які помилки зустрічаються найчастіше.
Перша — відсутність ізольованих резервних копій. Бекапи на тому самому сервері або в тій самій мережі шифруються разом із основними даними. Практичний орієнтир — правило 3-2-1: щонайменше три копії, на двох різних типах носіїв, одна — відокремлена від основного середовища. CISA рекомендує офлайн-зашифровані копії та регулярні тести відновлення; для хмарних систем також застосовують незмінюване сховище й окремий контроль доступу.
Друга — єдина «плоска» мережа. Коли комп’ютер секретаря і сервер з базою даних перебувають в одному сегменті, шифрувальник розповзається за лічені хвилини. Сегментація мережі не зупиняє атаку повністю, але різко сповільнює її й обмежує масштаб шкоди.
Третя — відсутність багатофакторної автентифікації на віддаленому доступі та пошті. MFA суттєво знижує ризик входу лише за викраденим паролем, особливо якщо використовується стійкий до фішингу метод, але не захищає від усіх способів викрадення сесії або обходу автентифікації. Четверта — несвоєчасне оновлення систем: вразливості в VPN-шлюзах і поштових серверах, які експлуатують виконавці атак, часто мали патчі за кілька місяців до інциденту.
І нарешті — відсутність письмового плану реагування на інциденти. У перші години атаки люди приймають рішення на емоціях: вимикають сервери, руйнуючи докази, або починають переговори з викрадачами без розуміння наслідків. Короткий затверджений документ із контактами, ролями та послідовністю дій заощаджує дні.
Що робити в перші години після атаки
Якщо інцидент уже стався, послідовність дій впливає на ціну відновлення не менше, ніж технічний захист.
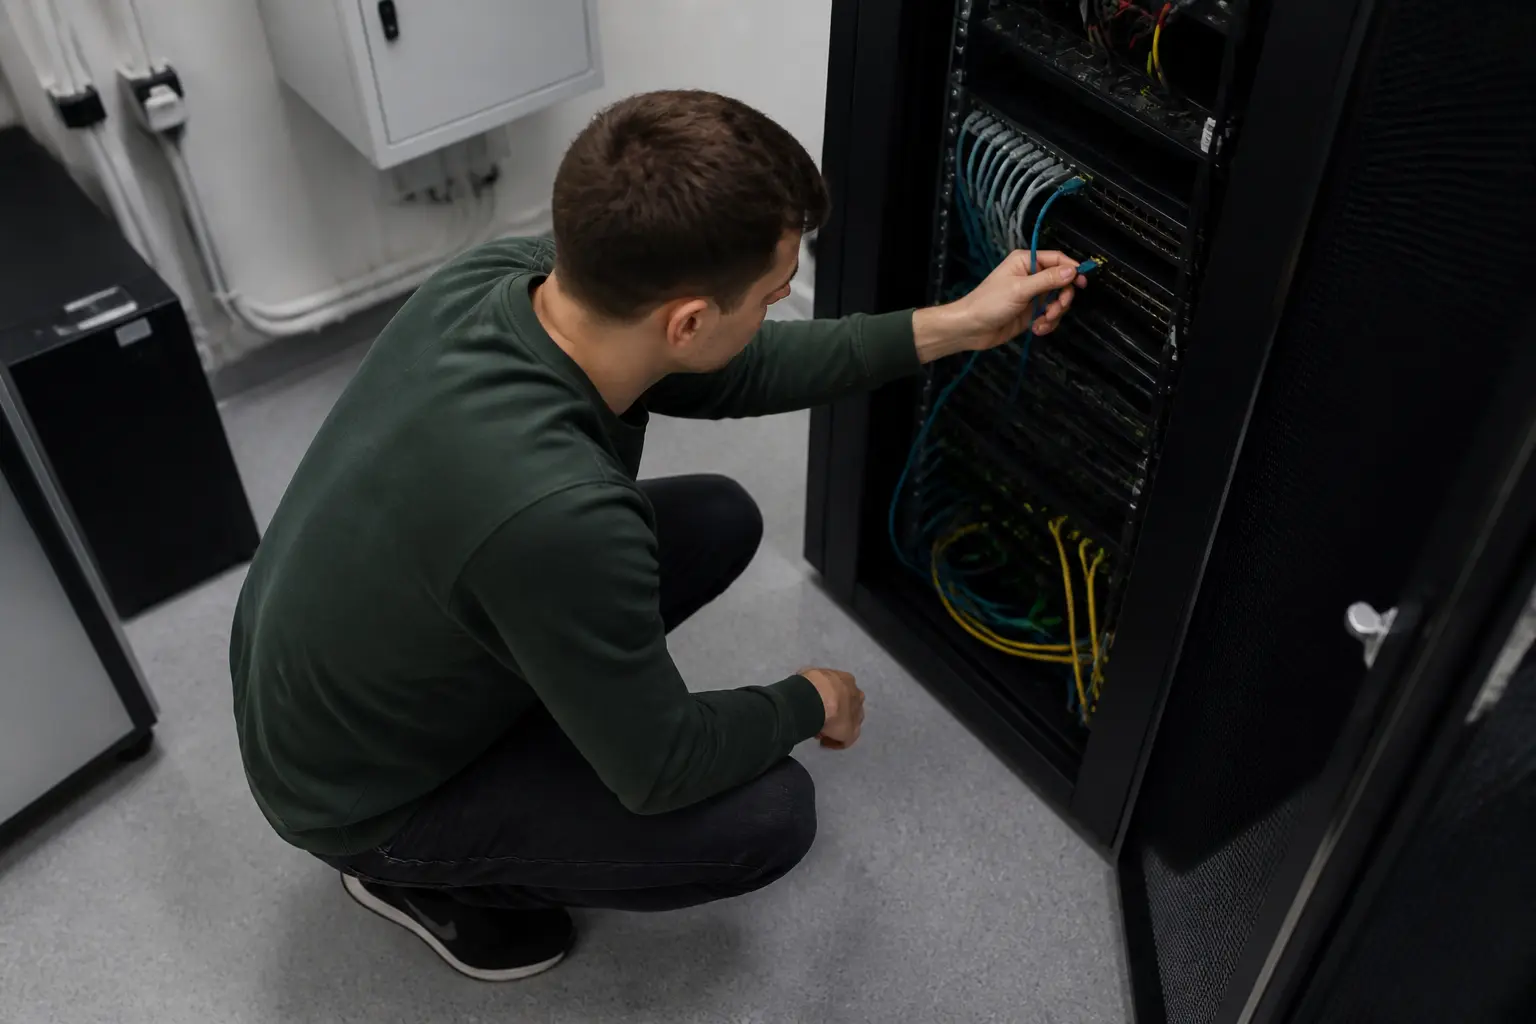
- Негайно ізолюйте уражені системи від мережі: від’єднайте кабелі, вимкніть Wi-Fi та заблокуйте скомпрометовані облікові записи. За чеклістом CISA, живлення варто вимикати лише тоді, коли пристрій неможливо від’єднати від мережі: вимкнення зупиняє поширення, але знищує частину даних у оперативній пам’яті.
- Зафіксуйте масштаб: які системи, сегменти й облікові записи уражені, чи торкнулася атака резервних копій.
- Повідомте відповідальних осіб і, за потреби, зовнішню команду реагування. В Україні про технічний кіберінцидент можна повідомити CERT-UA, а заяву про можливий злочин подати через Кіберполіцію. Зберігайте докази для технічного аналізу, страхових і юридичних процедур.
- Оцініть, чи був витік даних, а не лише шифрування — від цього залежать зобов’язання щодо повідомлення клієнтів і регуляторів.
- Починайте відновлення з перевірених чистих копій, лише переконавшись, що первинний вектор проникнення закрито. Інакше нова інфраструктура буде зашифрована повторно.
NCSC і правоохоронні органи Великої Британії не заохочують сплату викупу: вона не гарантує повернення даних, а зараження та викрадені копії можуть залишитися у злочинців. Платіж також може підвищити ризик повторного націлювання. У деяких юрисдикціях переказ коштів пов’язаній із санкціями особі створює окремий правовий ризик; про нього, зокрема, попереджає OFAC. Рішення в кожному конкретному випадку приймає керівництво, але воно має спиратися на оцінку юристів і фахівців з інформаційної безпеки, а не на паніку.
Практичний мінімум захисту для малого і середнього бізнесу
Не кожна компанія може дозволити собі центр моніторингу безпеки, але базовий набір заходів можна впроваджувати поетапно: він знижує ризик поширених сценаріїв і полегшує відновлення.
| Захід | Що дає | Орієнтовна складність |
|---|---|---|
| Резервні копії за правилом 3-2-1 з тестами відновлення | Можливість відновити дані без викупу | Середня |
| Багатофакторна автентифікація на пошті, VPN, віддаленому доступі | Знижує ризик входу лише за викраденим паролем | Низька |
| Своєчасне встановлення оновлень безпеки | Закриває відомі вразливості | Низька |
| Сегментація мережі й мінімальні привілеї користувачів | Обмежує розповзання шифрувальника | Середня |
| Навчання персоналу розпізнавати фішинг | Зменшує ймовірність первинного проникнення | Низька |
| Письмовий план реагування на інциденти | Скорочує час простою та хаос у перші години | Низька |
Зверніть увагу: більшість пунктів — організаційні, а не дорогі технології. Технології та інновації в царині захисту, як-от системи виявлення вторгнень або EDR-рішення, додають рівень безпеки, але не компенсують відсутність копій і дисципліни з оновленнями.
Кібербезпека і довіра: довгостроковий вимір
Наслідки атаки програмою-вимагачем не закінчуються днем, коли сервери знову запрацювали. Клієнти запитують, чи витекли їхні дані; партнери переглядають вимоги до контрагентів; страхові компанії уточнюють умови кіберстрахування. Довіра, зруйнована одним інцидентом, відновлюється роками — і саме тому інвестиції в кібербезпеку варто оцінювати не як витрати на ІТ, а як захист репутаційного капіталу.
Стійкість до інциденту значною мірою залежить від перевірених резервних копій, відпрацьованого плану дій і участі керівництва в управлінні цифровими ризиками. Технології допомагають, але рішення приймають люди — і краще прийняти їх до понеділка, коли на екранах з’явиться вимога викупу.
Поширені запитання про ransomware
Чи можна розшифрувати файли без сплати викупу?
Іноді так. Для окремих сімейств програм-вимагачів фахівці з кібербезпеки випускали безплатні дешифратори — наприклад, на ресурсі No More Ransom. Однак для сучасних атак із коректною криптографією дешифрування без ключа зазвичай неможливе, тому основна надія — резервні копії.
Чи захищає антивірус від ransomware?
Частково. Антивірус блокує відомі зразки шкідливого коду, але виконавці атак модифікують інструменти під кожну кампанію. Антивірус — один із шарів захисту, а не повноцінна відповідь на загрозу.
Хто найчастіше стає жертвами атак?
Ризикують усі, хто залежить від безперервної роботи систем і має обмежені ресурси на захист: охорона здоров’я, місцеві адміністрації, освіта, виробництво, малі компанії з цінними даними. Розмір не усуває ризик: автоматизоване сканування знаходить відкриті служби й відомі вразливості, а цілеспрямовані оператори обирають жертв за доступом, очікуваним впливом і здатністю платити.