- Почему стоит разобраться в контейнерах уже сегодня
- Container простыми словами: что это такое
- Container значение: что внутри
- Как работает контейнер: технический фундамент
- Виртуальная машина: классическая изоляция
- Гипервизоры первого и второго типов
- Container факты: ключевые отличия от виртуальных машин
- Container примеры: когда выбрать контейнеры, а когда — виртуальные машины
- Когда контейнеры — лучший выбор
- Когда виртуальные машины уместнее
- Container как работает в реальных проектах
- Безопасность контейнеров: важные нюансы
- Инструменты и экосистема
- Распространённые ошибки при работе с контейнерами
- Будущее контейнеров и виртуальных машин
- Краткий алгоритм выбора: контейнер или виртуальная машина
Почему стоит разобраться в контейнерах уже сегодня
Представьте, что вы запускаете новое приложение. На вашем ноутбуке всё работает идеально, но на сервере в облаке программа выдаёт ошибки зависимостей. Знакомая ситуация? Именно для решения таких проблем и создали контейнеры. Они позволяют упаковывать код вместе со всеми необходимыми библиотеками и настройками в единый блок, который одинаково работает где угодно — на локальной машине, в частном дата-центре или в публичном облаке. Это не просто технологическое увлечение, а практический инструмент, меняющий подход к разработке, тестированию и эксплуатации программного обеспечения.
Термин «container» часто путают с виртуальной машиной, хотя по принципу работы это совершенно разные вещи. Понимание различий поможет выбрать правильный инструмент для конкретной задачи, избежать лишних затрат на инфраструктуру и упростить масштабирование сервисов. В этой статье мы разложим всё по полочкам: от базовых понятий до реальных примеров использования.
Container простыми словами: что это такое
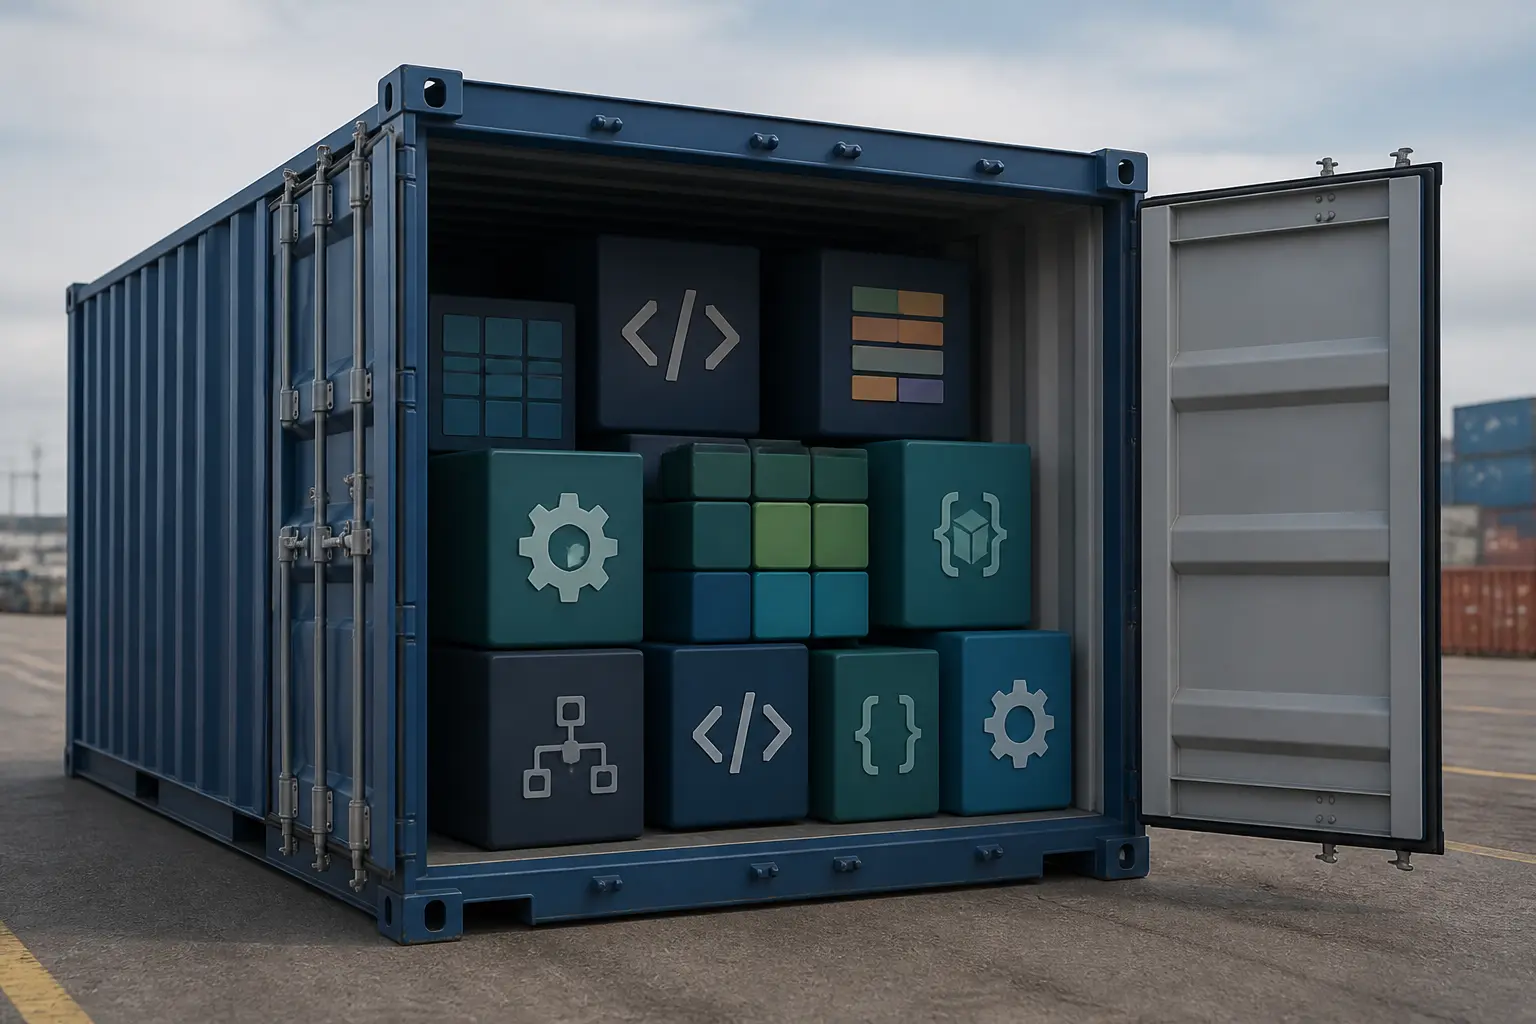
Контейнер — это изолированный процесс вместе с файлами и зависимостями, необходимыми приложению. Контейнер отделяет процессы от других контейнеров и хоста, но обычно использует ядро хостовой ОС. Поэтому он часто запускается быстрее и требует меньше ресурсов, чем полноценная виртуальная машина; конкретные показатели зависят от образа, платформы и конфигурации.
Одной из наиболее распространённых платформ для работы с контейнерами является Docker. Его инструменты существенно упростили контейнеризацию для разработчиков. Docker предоставляет инструменты для создания образов, их хранения в реестрах и управления жизненным циклом контейнеров.
Container значение: что внутри
Каждый контейнер строится из образа — неизменяемого шаблона, который описывает файловую систему, переменные окружения, команды запуска и т. д. Образы состоят из слоёв, что позволяет повторно использовать общие компоненты и экономить дисковое пространство. Например, если десять контейнеров используют одинаковый базовый образ Ubuntu, этот слой хранится только один раз.
Запущенный контейнер — это изолированный процесс в пространстве пользователя. Он видит только собственную файловую систему, сетевой стек и ограниченные ресурсы, определённые при запуске. Изоляция достигается с помощью механизмов ядра Linux, таких как namespaces (пространства имён) и cgroups (контрольные группы).
Как работает контейнер: технический фундамент
Контейнеры изолируют процессы на уровне операционной системы, тогда как виртуальные машины запускают отдельные гостевые системы с собственными ядрами. Контейнеры одного типа на хосте используют совместимое ядро; для запуска Linux-контейнеров в Windows или Windows-контейнеров в Linux нужен соответствующий слой виртуализации либо отдельная ВМ.
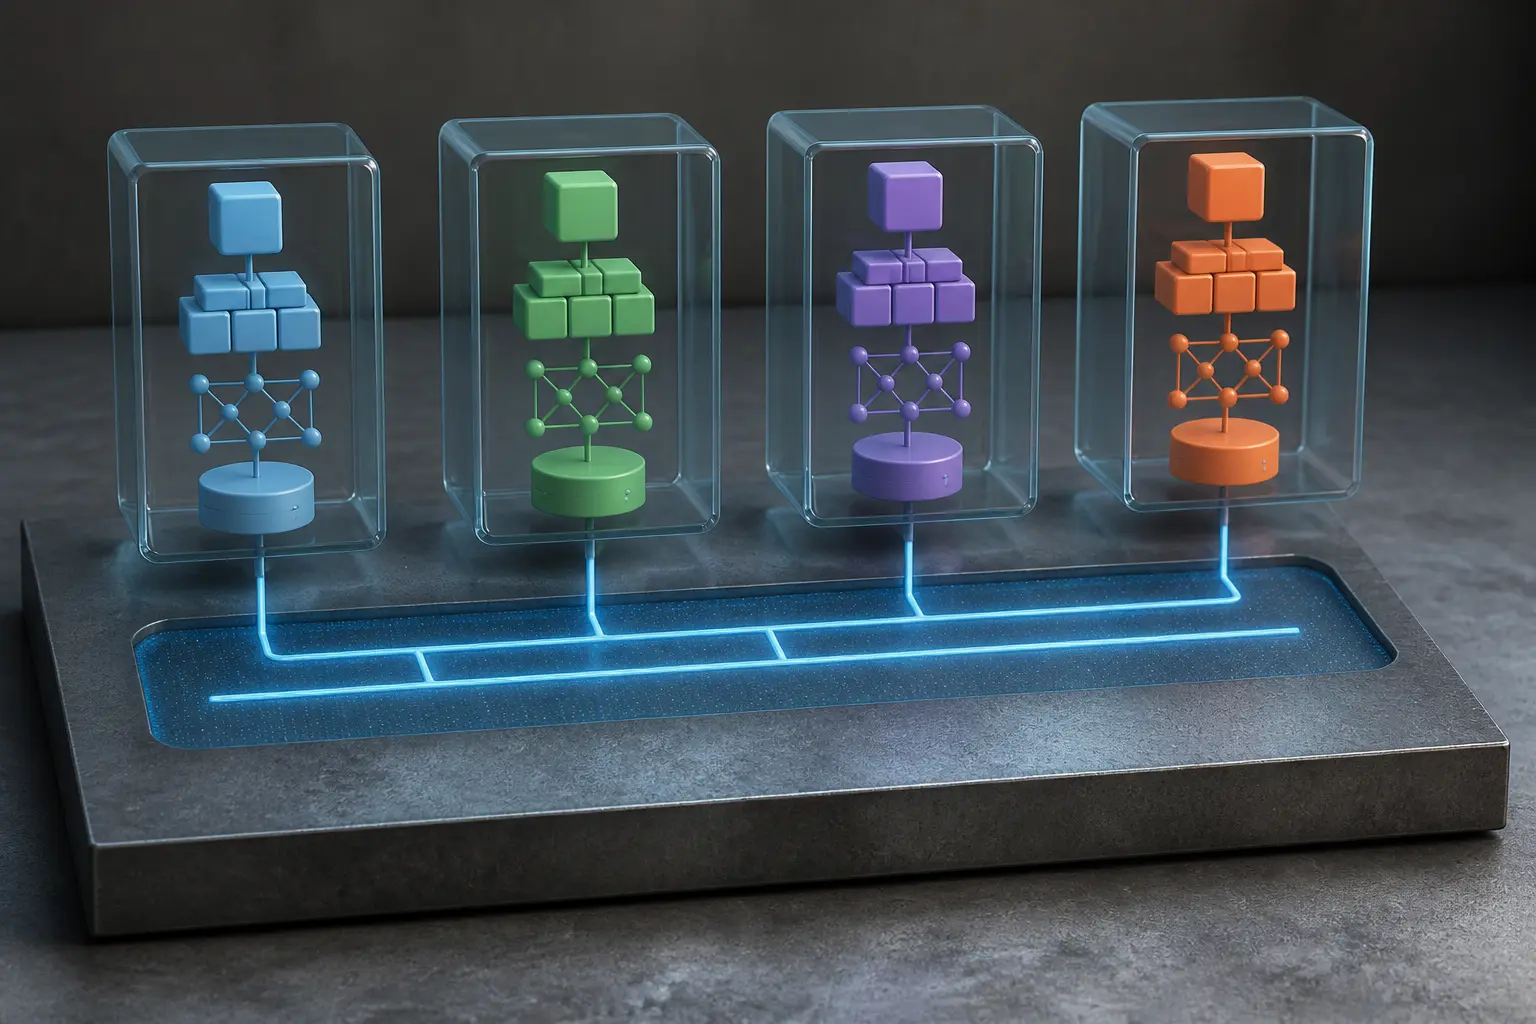
Механизмы изоляции в Linux включают:
- PID namespace — изолирует дерево процессов. Процесс в контейнере при обычной конфигурации видит процессы в собственном пространстве имён; границы изоляции зависят от выданных привилегий.
- Network namespace — предоставляет контейнеру собственный сетевой интерфейс, IP-адрес, таблицу маршрутизации и правила брандмауэра.
- Mount namespace — изолирует точки монтирования файловых систем. Контейнер видит только собственную корневую файловую систему.
- UTS namespace — позволяет контейнеру иметь собственное имя хоста и доменное имя.
- IPC namespace — изолирует межпроцессное взаимодействие (семафоры, очереди сообщений, разделяемую память).
Контрольные группы (cgroups) позволяют задавать ограничения процессорного времени, оперативной памяти и ввода/вывода. Если администратор установил лимиты, они уменьшают риск того, что один контейнер заберёт все ресурсы хоста.
Виртуальная машина: классическая изоляция
Виртуальная машина (ВМ) — это изолированная гостевая система, которой гипервизор предоставляет виртуальное аппаратное окружение. Она включает собственную операционную систему, выделенные виртуальные аппаратные ресурсы (процессор, память, диск, сетевые адаптеры) и работает поверх гипервизора. Гипервизор — это программное обеспечение, которое распределяет физические ресурсы между виртуальными машинами и обеспечивает их изоляцию.
Каждая ВМ содержит полноценное ядро ОС, системные библиотеки, драйверы устройств и, собственно, само приложение. Отдельное ядро обычно создаёт более сильную границу изоляции, хотя её надёжность также зависит от гипервизора и конфигурации. ВМ обычно имеют более крупные образы, дольше запускаются и потребляют больше памяти, чем контейнеры.
Гипервизоры первого и второго типов
Гипервизоры делятся на два типа:
- Тип 1 (bare-metal) — работает непосредственно на аппаратном обеспечении, без хостовой ОС. Примеры: VMware ESXi, Microsoft Hyper-V, KVM. Обеспечивает высокую производительность и используется в корпоративных дата-центрах.
- Тип 2 (hosted) — устанавливается как программа поверх обычной операционной системы. Примеры: Oracle VirtualBox, VMware Workstation. Удобен для тестирования и разработки, но имеет бо́льшие накладные расходы.
Container факты: ключевые отличия от виртуальных машин
Чтобы окончательно понять разницу, рассмотрим сравнительную таблицу по основным критериям:
| Критерий | Контейнер | Виртуальная машина |
|---|---|---|
| Уровень изоляции | Процесс на уровне ОС | Виртуализированное аппаратное окружение |
| Собственная ОС | Нет (использует ядро хоста) | Полноценная гостевая ОС |
| Время запуска | Обычно секунды или доли секунды | Обычно секунды или минуты |
| Размер образа | Часто десятки или сотни мегабайт | Часто гигабайты |
| Использование памяти | Низкое (общее ядро) | Высокое (отдельная ОС на каждую ВМ) |
| Производительность | Почти нативная | Несколько ниже из-за накладных расходов |
| Переносимость | Высокая (одинаковый образ везде) | Ограниченная (зависимость от гипервизора) |
| Безопасность | Общее ядро; уровень зависит от настроек | Отдельное ядро; обычно более сильная граница |
Как видим, контейнеры выигрывают в лёгкости, скорости и эффективности использования ресурсов. Виртуальные машины обеспечивают лучшую изоляцию и безопасность, а также возможность запускать разные операционные системы на одном физическом сервере.
Container примеры: когда выбрать контейнеры, а когда — виртуальные машины
Выбор между контейнерами и виртуальными машинами зависит от конкретной задачи. Рассмотрим типичные сценарии.
Когда контейнеры — лучший выбор
- Микросервисная архитектура: приложение состоит из множества небольших независимых сервисов, каждый из которых можно запускать в отдельном контейнере. Это упрощает разработку, тестирование, развёртывание и масштабирование отдельных компонентов.
- CI/CD пайплайны: контейнеры идеально подходят для автоматизированной сборки, тестирования и доставки кода. Образы гарантируют воспроизводимость окружения на каждом этапе.
- Облачные вычисления и оркестрация: платформы вроде Kubernetes автоматически распределяют контейнеры по узлам кластера, следят за их состоянием, масштабируют и управляют поэтапными обновлениями.
- Среды разработки: с помощью Docker Compose можно быстро развернуть локальное окружение со всеми зависимостями (базы данных, очереди, кэши), идентичное продакшен-среде.
Когда виртуальные машины уместнее
- Запуск разных операционных систем: если нужно одновременно запускать Linux и Windows на одном физическом сервере, без ВМ не обойтись.
- Высокая изоляция и безопасность: в средах с жёсткими требованиями к безопасности (например, финансовый сектор, государственные системы) полная изоляция ВМ снижает риски утечки данных.
- Устаревшие монолитные приложения: если программа не может быть разделена на микросервисы и требует полноценной ОС со специфическими настройками, ВМ — более практичный вариант.
- Работа с ядром ОС: контейнеры не могут загружать собственное ядро, поэтому для тестирования модулей ядра или драйверов нужна ВМ.
Container как работает в реальных проектах
Рассмотрим жизненный цикл контейнера на примере веб-приложения. Разработчик создаёт Dockerfile — текстовый файл с инструкциями для сборки образа. В нём указывается базовый образ (например, python:3.10-slim), рабочая директория, копирование кода, установка зависимостей и команда запуска. Команда docker build создаёт образ, который затем сохраняется в реестре (Docker Hub, частный реестр).
На продакшен-сервере команда docker run запускает контейнер из этого образа. Можно указать ограничения памяти, пробросить порты, подключить тома для сохранения данных. Для управления несколькими контейнерами используют оркестраторы: Kubernetes автоматически распределяет нагрузку, перезапускает упавшие контейнеры и обеспечивает сетевое взаимодействие между сервисами.
Одно из ключевых понятий — stateless (без сохранения состояния). Данные в записываемом слое контейнера сохраняются после его остановки и повторного запуска, но обычно теряются после удаления контейнера. Для долговечного состояния используют тома или внешние хранилища. Это позволяет легко заменять и масштабировать контейнеры без потери данных.
Безопасность контейнеров: важные нюансы
Поскольку контейнеры используют общее ядро ОС, компрометация ядра влияет на все контейнеры на хосте. Поэтому безопасность контейнеров требует особого внимания:
- Используйте проверенные минимальные образы, совместимые с приложением; distroless или Alpine подходят не для каждого стека.
- Регулярно обновляйте базовые образы для устранения уязвимостей.
- Запускайте контейнеры от непривилегированного пользователя, не от root.
- Ограничивайте системные вызовы с помощью seccomp, AppArmor или SELinux.
- Сканируйте образы на наличие известных уязвимостей (Trivy, Clair).
- Используйте сетевые политики для ограничения коммуникаций между контейнерами.
Для сред, где безопасность критична, часто комбинируют контейнеры с виртуальными машинами: запускают контейнеры внутри лёгкой ВМ (например, Kata Containers, Firecracker). Это даёт дополнительный уровень изоляции при сохранении удобства контейнеров.
Инструменты и экосистема
Мир контейнеров не ограничивается Docker. Существует целая экосистема инструментов для различных задач:
- Podman — альтернатива Docker без демона, с лучшей интеграцией в Linux и поддержкой rootless-режима.
- Kubernetes — де-факто стандарт оркестрации контейнеров. Управляет кластерами, автоматизирует развёртывание, масштабирование и обновление.
- Helm — менеджер пакетов для Kubernetes, упрощающий установку сложных приложений.
- Istio, Linkerd — сервисные сетки (service mesh) для управления трафиком, безопасностью и наблюдаемостью в микросервисных архитектурах.
- Harbor — частный реестр образов со встроенным сканированием уязвимостей.
Распространённые ошибки при работе с контейнерами
Новички часто допускают типичные ошибки, которых можно избежать:
- Хранение данных внутри контейнера без использования томов. После удаления контейнера данные исчезают.
- Использование образа latest в продакшне. Тег latest может указывать на разные версии в разное время, что приводит к непредсказуемому поведению.
- Запуск контейнера от root. Это повышает риски в случае эксплуатации уязвимости.
- Игнорирование ограничений ресурсов. Без лимитов памяти и CPU один контейнер может нарушить работу других.
- Чрезмерно большие образы. Включайте только необходимые зависимости, используйте многоэтапные сборки (multi-stage builds).
Будущее контейнеров и виртуальных машин
Технологии не стоят на месте. Появляются гибридные решения, сочетающие преимущества обоих подходов. Например, Firecracker — монитор виртуальных машин для микро-ВМ с малыми накладными расходами и быстрым запуском; конкретная производительность зависит от нагрузки и конфигурации. Google gVisor и Kata Containers добавляют дополнительный уровень безопасности, запуская контейнеры в изолированном окружении.
Оркестрация также эволюционирует: Kubernetes стал основой для бессерверных платформ (Knative, OpenFaaS), где разработчик вообще не думает о серверах, а только о коде. Контейнеры остаются ключевым строительным блоком современных облачных инфраструктур, и их роль будет только расти.
Краткий алгоритм выбора: контейнер или виртуальная машина
Чтобы быстро определиться, ответьте на несколько вопросов:
- Нужна ли вам полная изоляция с собственной ОС? Если да — выбирайте ВМ.
- Планируете ли вы запускать много экземпляров одного сервиса? Контейнеры эффективнее.
- Важна ли скорость запуска и малый размер образов? Контейнеры вне конкуренции.
- Нужно ли запускать разные ОС на одном хосте? Только ВМ.
- Готовы ли вы инвестировать в настройку безопасности контейнеров? Если нет, возможно, стоит начать с ВМ.
Во многих случаях оптимальным является комбинированное использование: ВМ для инфраструктурных сервисов, контейнеры для приложений.