Понедельник, восемь утра: бухгалтерия не может открыть ни одного файла, на экранах — сообщение с требованием перевести криптовалюту, а серверы отдела продаж отказываются загружаться. Так может выглядеть первый заметный для сотрудников результат атаки ransomware. Разберемся, что это за угроза, почему она перестала быть проблемой только ИТ-отдела и как уменьшить вероятность и цену такого утра.
- Что такое ransomware простыми словами
- Как работает атака программ-вымогателей шаг за шагом
- Проникновение
- Закрепление и разведка
- Шифрование и записка о выкупе
- Почему ransomware стал бизнес-риском, а не проблемой ИТ
- Типичные ошибки, которые делают компании уязвимыми
- Что делать в первые часы после атаки
- Практический минимум защиты для малого и среднего бизнеса
- Кибербезопасность и доверие: долгосрочное измерение
- Часто задаваемые вопросы о ransomware
- Можно ли расшифровать файлы без уплаты выкупа?
- Защищает ли антивирус от ransomware?
- Кто чаще всего становится жертвами атак?
Что такое ransomware простыми словами
Ransomware — это тип вредоносного программного обеспечения, которое блокирует доступ к данным или системам, чаще всего шифруя файлы, и требует выкуп за восстановление доступа. Термин простыми словами можно объяснить как цифровое похищение: ваши данные остаются на ваших же серверах, но превращаются в нечитаемый набор байтов, а ключ от них — у злоумышленников.
Значение этого термина шире, чем просто «вирус-шифровальщик». Современные группировки часто сочетают шифрование с кражей данных: сначала выгружают конфиденциальные документы на свои серверы, а затем запускают шифрование. Такая тактика получила название двойное вымогательство: жертве угрожают не только потерей доступа, но и публикацией коммерческой тайны, персональных данных клиентов или финансовой отчетности.
Важный факт, который меняет отношение к проблеме: ransomware давно превратился в организованную индустрию. Существует модель ransomware as a service, когда разработчики вредоносного кода сдают его «в аренду» партнерам-исполнителям и делят с ними прибыль от выкупов. Модель Ransomware as a Service разделяет роли между разработчиками и партнёрами, которые получают доступ к жертвам и проводят атаки; это снижает технический порог для отдельных участников преступной схемы.
Как работает атака программ-вымогателей шаг за шагом
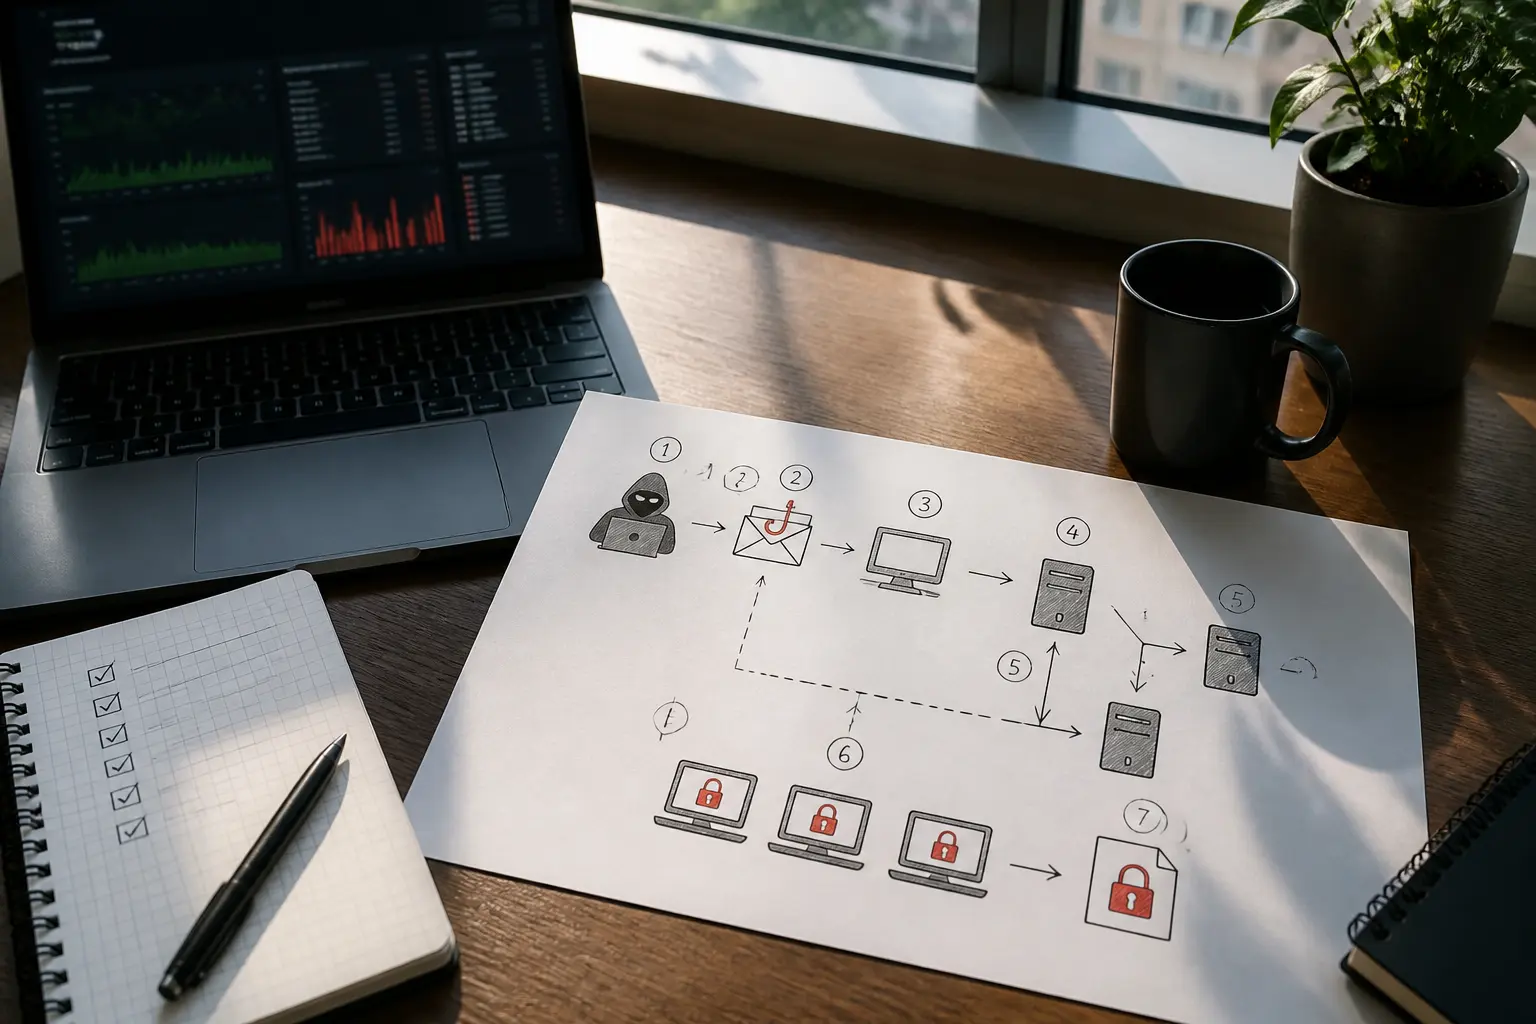
Понимание того, как работает ransomware, помогает увидеть точки, где атаку еще можно остановить. Типичный сценарий разворачивается за несколько этапов, и между ними часто проходят дни или недели.
Проникновение
Начальный доступ зависит от кампании. Распространённые векторы — фишинговые письма и другие приёмы социальной инженерии, украденные учётные данные, плохо защищённые службы удалённого доступа, а также неисправленные уязвимости в VPN-шлюзах, серверах и публичных приложениях. Именно эти категории выделяет руководство CISA StopRansomware.
Закрепление и разведка
После начального доступа операторы управляемой атаки могут проводить разведку сети, искать контроллеры домена и резервные копии, повышать привилегии и пытаться ослабить средства защиты. Аномальные входы, изменения привилегий, вмешательство в резервное копирование и теневые копии могут быть сигналами обнаружения, если журналирование и мониторинг настроены заранее.
Шифрование и записка о выкупе
Злоумышленники нередко выбирают время со сниженным уровнем персонала, в том числе ночь или выходные, но это не универсальное правило. Программа-вымогатель массово шифрует файлы на рабочих станциях и серверах, параллельно пытаясь уничтожить или зашифровать резервные копии. На экранах появляется сообщение с суммой выкупа, сроком и ссылкой на чат с «поддержкой» преступников. Все это рассчитано на панику и поспешные решения.
Почему ransomware стал бизнес-риском, а не проблемой ИТ
Раньше вредоносное ПО воспринималось как техническая неприятность: переустановить систему, восстановить файлы из копии, двигаться дальше. Современные атаки программ-вымогателей работают иначе — они бьют по операционной деятельности всего предприятия, и последствия измеряются не в гигабайтах, а в днях простоя, расторгнутых контрактах и потерянном доверии клиентов.
Рассмотрим типичные категории убытков:
- Операционный простой. Производственные линии, логистика, кассы, медицинские записи — все, что зависит от информационных систем, останавливается. Для некоторых отраслей даже несколько часов простоя критичны.
- Стоимость восстановления. Даже при наличии резервных копий восстановление десятков серверов и сотен рабочих станций может длиться недели и требовать привлечения внешних специалистов.
- Юридические последствия. Если вместе с шифрованием произошла утечка персональных данных, могут возникнуть обязанности уведомить регуляторов, клиентов или других лиц; конкретные сроки и адресаты зависят от юрисдикции, типа данных и роли компании.
- Репутационный ущерб. Клиенты и партнеры плохо реагируют на новости об утечке их данных, а восстановить доверие сложнее, чем восстановить серверы.
- Сам выкуп — наименее предсказуемая статья, ведь уплата не гарантирует ни восстановления, ни удаления украденных данных.
Именно поэтому решение об уровне защиты, резервном копировании и плане реагирования должно принимать руководство, а не только системный администратор. Это вопрос непрерывности бизнеса, подобный страхованию или управлению финансовыми рисками.
Типичные ошибки, которые делают компании уязвимыми
Анализ реальных инцидентов показывает: большинство успешных атак использует не экзотические уязвимости, а обыденные пробелы в кибербезопасности. Вот какие ошибки встречаются чаще всего.
Первая — отсутствие изолированных резервных копий. Бэкапы на том же сервере или в той же сети шифруются вместе с основными данными. Практический ориентир — правило 3-2-1: как минимум три копии, на двух разных типах носителей, одна — отделена от основной среды. CISA рекомендует офлайн-зашифрованные копии и регулярные тесты восстановления; для облачных систем также применяют неизменяемое хранилище и отдельный контроль доступа.
Вторая — единая «плоская» сеть. Когда компьютер секретаря и сервер с базой данных находятся в одном сегменте, шифровальщик расползается за считанные минуты. Сегментация сети не останавливает атаку полностью, но резко замедляет ее и ограничивает масштаб ущерба.
Третья — отсутствие многофакторной аутентификации на удаленном доступе и почте. MFA существенно снижает риск входа только по украденному паролю, особенно при использовании устойчивого к фишингу метода, но не защищает от всех способов кражи сессии или обхода аутентификации. Четвертая — несвоевременное обновление систем: уязвимости в VPN-шлюзах и почтовых серверах, которые эксплуатируют исполнители атак, часто имели патчи за несколько месяцев до инцидента.
И наконец — отсутствие письменного плана реагирования на инциденты. В первые часы атаки люди принимают решения на эмоциях: выключают серверы, разрушая доказательства, или начинают переговоры с похитителями без понимания последствий. Краткий утвержденный документ с контактами, ролями и последовательностью действий экономит дни.
Что делать в первые часы после атаки
Если инцидент уже произошел, последовательность действий влияет на цену восстановления не меньше, чем техническая защита.
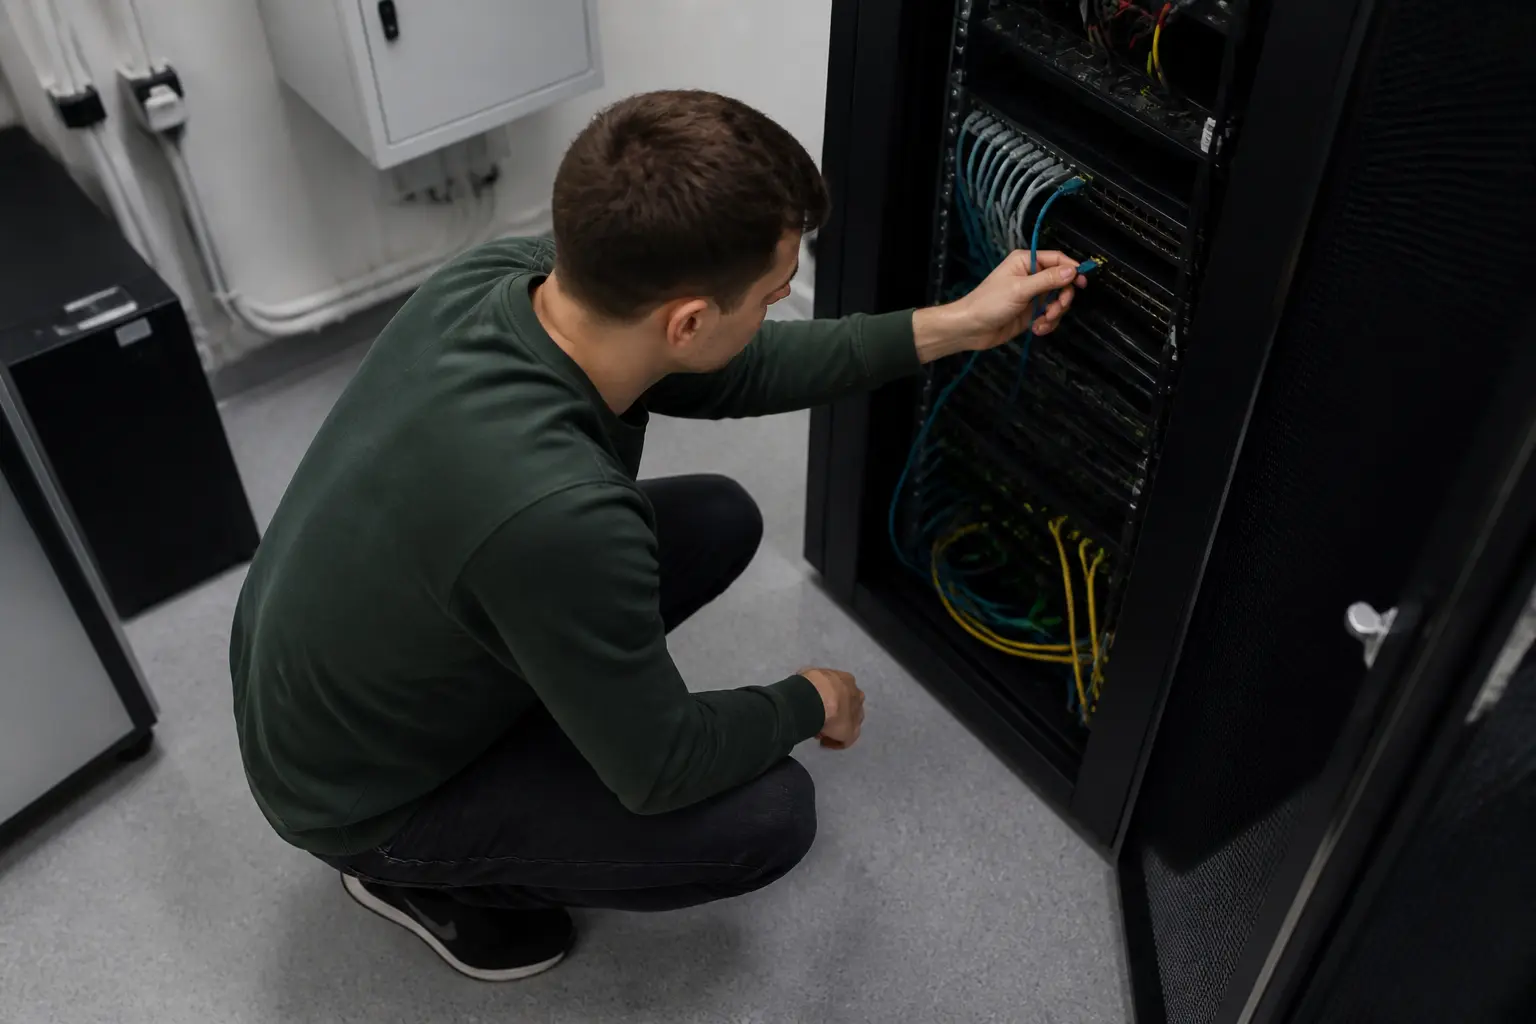
- Немедленно изолируйте поражённые системы от сети: отсоедините кабели, выключите Wi-Fi и заблокируйте скомпрометированные учётные записи. Согласно чек-листу CISA, питание следует отключать лишь тогда, когда устройство невозможно отсоединить от сети: выключение останавливает распространение, но уничтожает часть данных в оперативной памяти.
- Зафиксируйте масштаб: какие системы, сегменты и учетные записи поражены, затронула ли атака резервные копии.
- Уведомите ответственных лиц и, при необходимости, внешнюю команду реагирования. В Украине о техническом киберинциденте можно сообщить CERT-UA, а заявление о возможном преступлении подать через Киберполицию. Сохраняйте доказательства для технического анализа, страховых и юридических процедур.
- Оцените, была ли утечка данных, а не только шифрование — от этого зависят обязательства по уведомлению клиентов и регуляторов.
- Начинайте восстановление с проверенных чистых копий, только убедившись, что первичный вектор проникновения закрыт. Иначе новая инфраструктура будет зашифрована повторно.
NCSC и правоохранительные органы Великобритании не поощряют уплату выкупа: она не гарантирует возврата данных, а заражение и украденные копии могут остаться у преступников. Платёж также может повысить риск повторного нацеливания. В некоторых юрисдикциях перевод средств связанному с санкциями лицу создаёт отдельный правовой риск; о нём, в частности, предупреждает OFAC. Решение в каждом конкретном случае принимает руководство, но оно должно опираться на оценку юристов и специалистов по информационной безопасности, а не на панику.
Практический минимум защиты для малого и среднего бизнеса
Не каждая компания может позволить себе центр мониторинга безопасности, но базовый набор мер можно внедрять поэтапно: он снижает риск распространённых сценариев и облегчает восстановление.
| Мера | Что дает | Ориентировочная сложность |
|---|---|---|
| Резервные копии по правилу 3-2-1 с тестами восстановления | Возможность восстановить данные без выкупа | Средняя |
| Многофакторная аутентификация на почте, VPN, удалённом доступе | Снижает риск входа только по украденному паролю | Низкая |
| Своевременная установка обновлений безопасности | Закрывает известные уязвимости | Низкая |
| Сегментация сети и минимальные привилегии пользователей | Ограничивает распространение шифровальщика | Средняя |
| Обучение персонала распознавать фишинг | Уменьшает вероятность первичного проникновения | Низкая |
| Письменный план реагирования на инциденты | Сокращает время простоя и хаос в первые часы | Низкая |
Обратите внимание: большинство пунктов — организационные, а не дорогие технологии. Технологии и инновации в области защиты, такие как системы обнаружения вторжений или EDR-решения, добавляют уровень безопасности, но не компенсируют отсутствие копий и дисциплины с обновлениями.
Кибербезопасность и доверие: долгосрочное измерение
Последствия атаки программой-вымогателем не заканчиваются днем, когда серверы снова заработали. Клиенты спрашивают, утекли ли их данные; партнеры пересматривают требования к контрагентам; страховые компании уточняют условия киберстрахования. Доверие, разрушенное одним инцидентом, восстанавливается годами — и именно поэтому инвестиции в кибербезопасность стоит оценивать не как расходы на ИТ, а как защиту репутационного капитала.
Устойчивость к инциденту в значительной мере зависит от проверенных резервных копий, отработанного плана действий и участия руководства в управлении цифровыми рисками. Технологии помогают, но решения принимают люди — и лучше принять их до понедельника, когда на экранах появится требование выкупа.
Часто задаваемые вопросы о ransomware
Можно ли расшифровать файлы без уплаты выкупа?
Иногда да. Для отдельных семейств программ-вымогателей специалисты по кибербезопасности выпускали бесплатные дешифраторы — например, на ресурсе No More Ransom. Однако для современных атак с корректной криптографией дешифрование без ключа обычно невозможно, поэтому основная надежда — резервные копии.
Защищает ли антивирус от ransomware?
Частично. Антивирус блокирует известные образцы вредоносного кода, но исполнители атак модифицируют инструменты под каждую кампанию. Антивирус — один из слоев защиты, а не полноценный ответ на угрозу.
Кто чаще всего становится жертвами атак?
Рискуют все, кто зависит от непрерывной работы систем и имеет ограниченные ресурсы на защиту: здравоохранение, местные администрации, образование, производство, малые компании с ценными данными. Размер не устраняет риск: автоматизированное сканирование находит открытые службы и известные уязвимости, а целенаправленные операторы выбирают жертв по доступу, ожидаемому воздействию и способности платить.