Bridge exploit — это атака на механизм, передающий токены или сообщения между блокчейнами. Мост должен подтвердить событие в одной сети и разрешить соответствующее действие в другой. Если злоумышленник обходит эту проверку, получает достаточное число ключей подписантов или использует ошибку смарт-контракта, он может добиться несанкционированного выпуска либо вывода активов.
- Как работает блокчейн-мост
- Что именно называют exploit
- Почему последствия бывают крупными
- Четыре известных инцидента 2022 года
- Ronin: порог 5-of-9, а не 4-of-5
- Nomad: неверная аутентификация сообщений
- Harmony Horizon: ключи, а не код контракта
- Как читать заявления о безопасности
- Риск не заканчивается после перевода
- Что проверить перед операцией
- Частые вопросы
- Можно ли назвать мост безопасным после нескольких аудитов?
- Чем bridge exploit отличается от взлома блокчейна?
- Защищает ли большое число валидаторов?
Как работает блокчейн-мост
Блокчейны не проверяют состояние других сетей автоматически. Поэтому мост добавляет отдельный механизм передачи и проверки сообщений. В распространённой модели актив блокируют в исходной сети, а в целевой выпускают его обеспеченное представление. При возврате представление сжигают, после чего оригинал разблокируют. Существуют также пулы ликвидности и модели burn-and-mint, поэтому не каждый мост работает одинаково.
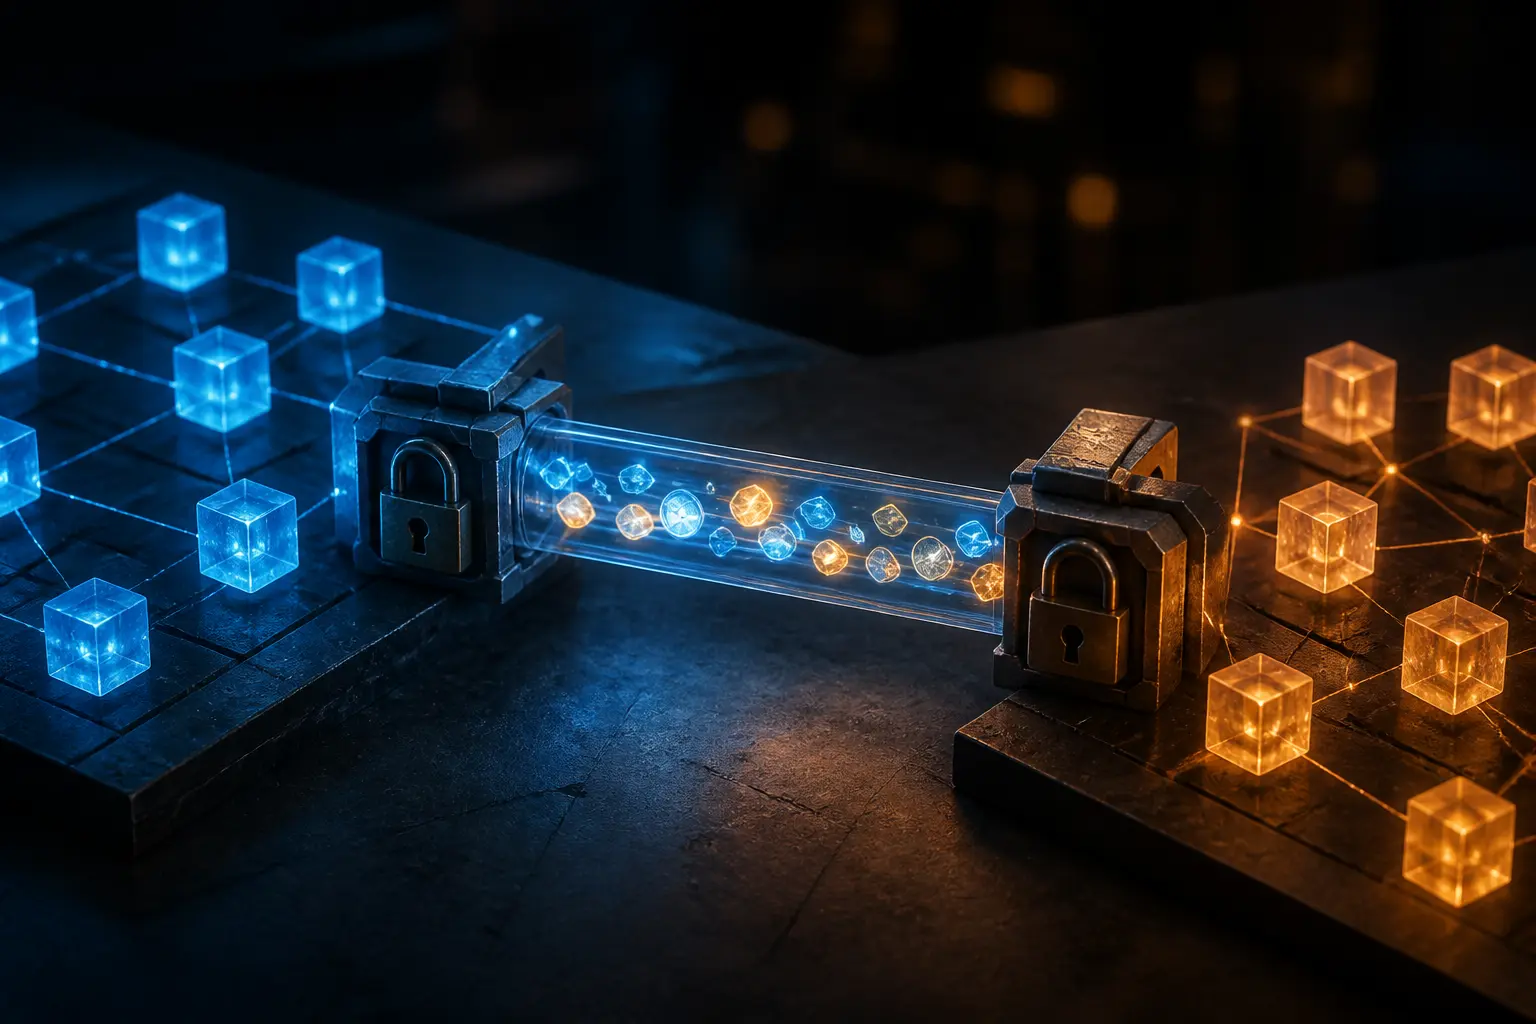
Проверку могут выполнять внешние подписанты, валидаторы, оракулы, light client или криптографическое доказательство. У каждой модели свои предположения о доверии. Поэтому безопасность актива после переноса может зависеть не только от двух базовых блокчейнов, но и от кода моста, ключей операторов, процедуры обновления и внешней инфраструктуры.
Что именно называют exploit
Exploit — это способ использовать конкретную слабость системы. Для мостов типичны четыре группы проблем:
- ошибка проверки сообщения — целевой контракт принимает поддельное или уже использованное подтверждение;
- компрометация ключей — атакующий получает пороговое число подписей для несанкционированного вывода;
- ошибка смарт-контракта — неверная логика учёта, инициализации, прав доступа или обновления;
- операционная атака — уязвимость серверов, интерфейса, зависимостей или процессов управления открывает путь к критическим полномочиям.
Почему последствия бывают крупными
Мост может удерживать значительный резерв активов или иметь право выпускать токены в другой сети. Одна ошибка в проверке межсетевого сообщения влияет сразу на несколько контрактов и экосистем. Дополнительную сложность создают разные правила финальности, обновления контрактов, аварийные полномочия и зависимость от внешних подписантов.
Аудит снижает часть рисков, но не служит гарантией. Код может измениться после проверки, а инцидент может возникнуть в управлении ключами или инфраструктуре, которую аудит смарт-контракта не охватывал. Число валидаторов само по себе тоже ничего не доказывает: важны порог подписи, независимость операторов и то, не контролирует ли одна сторона несколько ключей.
Четыре известных инцидента 2022 года
| Мост | Дата | Подтверждённый механизм | Активы |
|---|---|---|---|
| Wormhole | 2 февраля 2022 | обход проверки межсетевого сообщения на стороне Solana | 120 000 необеспеченных wETH; тогда около $325 млн |
| Ronin | 23 марта 2022 | скомпрометированы пять из девяти ключей валидаторов, достаточных для порога 5-of-9 | 173 600 ETH и 25,5 млн USDC |
| Harmony Horizon | 23 июня 2022 | скомпрометированы не менее двух из четырёх приватных ключей; двух подписей было достаточно | примерно $100 млн |
| Nomad | 1 августа 2022 | ошибка инициализации Replica нарушила аутентификацию сообщений | примерно $190 млн |
Суммы в долларах — оценки на момент событий и могут различаться между отчётами из-за движения цен и состава активов. Более точную картину дают количества токенов и техническое описание.
Ronin: порог 5-of-9, а не 4-of-5
Атакующий получил контроль над пятью ключами из девяти, среди них — ключ валидатора Axie DAO. Именно пять подписей позволили провести два несанкционированных вывода. Позже власти США связали атаку с Lazarus Group.
Nomad: неверная аутентификация сообщений
В собственном анализе Nomad объяснил, что после обновления значение нулевого корня в Replica фактически стало допустимым. Из-за этого поддельные сообщения могли пройти проверку, если их ещё не обрабатывали. Проблема была не обычной «подделкой доказательства» пользователем, а конкретной ошибкой инициализации и логики аутентификации.
Harmony Horizon: ключи, а не код контракта
Harmony сообщила, что доказательств взлома смарт-контракта не было. Злоумышленник скомпрометировал ключи подписантов; впоследствии порог Ethereum-стороны моста повысили до 4-of-5.
Как читать заявления о безопасности
- «Аудит пройден». Проверьте дату, версию кода, объём аудита и исправление замечаний.
- «Децентрализован». Выясните число независимых операторов, порог подписи и аварийные полномочия.
- «Trustless». Посмотрите, кто проверяет состояние другой сети и какие внешние компоненты нужны.
- «Застрахован». Условия, исключения, лимиты и процедура требования важнее самого слова.
- «Большой TVL». Значительный резерв показывает использование, но одновременно увеличивает потенциальный ущерб.
Список аудитов, bug bounty, документация, открытый код, мониторинг и план реагирования помогают оценить процесс безопасности. Ни один отдельный признак не доказывает, что эксплойт невозможен.
Риск не заканчивается после перевода
Если пользователь получил wrapped token, его стоимость может и дальше зависеть от резерва и работоспособности моста. Следовательно, завершённая транзакция не всегда завершает экспозицию. Для нативных межсетевых токенов, пулов ликвидности и канонических L2-мостов набор зависимостей иной, поэтому оценивать нужно конкретный маршрут.
Что проверить перед операцией
- Убедиться, что адрес интерфейса и контракты соответствуют официальной документации.
- Прочитать модель верификации, порог подписи, права на обновление и аварийную остановку.
- Сопоставить версию развёрнутого кода с последними аудитами и проверить открытые критические замечания.
- Понять, какой актив будет получен: нативный, wrapped или выданный пулом ликвидности, и от чего зависит его погашение.
- Учесть риски всего маршрута, включая агрегатор, кошелёк, RPC и целевой протокол.
Этот перечень объясняет технические риски и не является рекомендацией проводить операцию. При инциденте следует прекратить новые переводы через поражённый маршрут и проверять сообщения команды в её официальных каналах; самостоятельные «сервисы возврата средств» могут оказаться фишингом.
Частые вопросы
Можно ли назвать мост безопасным после нескольких аудитов?
Нет. Аудиты дают полезные свидетельства для конкретной версии и объёма проверки, но не охватывают автоматически ключи, серверы, будущие обновления и все возможные ошибки.
Чем bridge exploit отличается от взлома блокчейна?
В большинстве известных случаев базовые блокчейны продолжали работать по правилам. Взламывали дополнительный протокол, который передавал сообщения или управлял резервом между ними.
Защищает ли большое число валидаторов?
Только вместе с достаточным порогом, независимостью операторов и защищённым управлением ключами. Большой список узлов не помогает, если одна сторона контролирует критический порог.
Источники: ethereum.org: архитектура и риски мостов; ООН: отчёт с данными об атаке Ronin; ФБР: атрибуция атаки Harmony Horizon; Harmony: итог инцидента Horizon; Nomad: анализ первопричины; Wormhole: документация VAA. Проверено 18 сентября 2026 года.